副題:攻撃を「つながり」で描き、制御点を見つける
想定読者:SOC、CSIRT、Red/Purple Team、セキュリティアーキテクト
第1回で見たとおり、TLPTの中核は脅威インテリジェンスに基づく攻撃シナリオです。ところが実際の計画書には「ランサムウェア攻撃を想定」とだけ書かれていることが少なくありません。これでは、テストで何を確かめたのか、どこを直せばよいのかが曖昧になります。本稿では、MITRE ATT&CKとAttack Flowを使って、測定できる攻撃シナリオを設計する方法を扱います。
1. ATT&CKは「辞書」、Attack Flowは「文法」
MITRE ATT&CKは、実際の攻撃で観測された攻撃者の行動を体系化した知識ベースです。「戦術(何のために)」と「技術(どうやって)」に分け、それぞれにIDを振っています。2026年4月のv19では、従来の「防御回避(Defense Evasion)」が「Stealth(隠密)」と「Defense Impairment(防御の妨害)」の2つの戦術に分かれました。最新版は2026年10月公開のv20です。
ただし、ATT&CKは個々の行動を並べた辞書です。攻撃者はそれを順番につなげて目的に向かいます。このつながりを記述するのが、MITREの脅威情報防御センター(CTID)が開発したAttack Flowです。技術どうしの前後関係や分岐を図として描けるうえ、2026年7月のバージョン4では、各技術に緩和策や検知戦略を紐付けられるようになりました。
項目 | ATT&CK | Attack Flow |
|---|---|---|
役割 | 攻撃者の行動の辞書 | 行動のつながりを描く文法 |
わかること | どんな手口があるか | どの順番で、どこを通って目的に至るか |
主な用途 | 検知範囲の評価、脅威情報の共有 | シナリオ設計、制御点の特定、経営への説明 |
2. シナリオ設計の4ステップ
- 攻撃者像を決める:脅威インテリジェンスから、自組織を狙う攻撃者と手口を選ぶ。ATT&CKの攻撃グループのページには、各グループが使った技術が整理されている
- 攻撃者の目的を決める:重要業務の停止、顧客データの窃取、不正送金など。Series 04で整理した重要業務が起点になる
- 流れを描く:戦術ごとに技術を選び、Attack Flowで入口から目的までをつなぐ。入口が複数ある場合は分岐として描く
- 制御点を書き込む:各段階に、止めるための予防策と、気付くための検知策を書き込み、テストで確かめる項目にする
金融庁ガイドラインがTLPTに求める「深刻だが現実に起こりうる脅威シナリオ」は、このステップで具体化できます。
3. 例:ランサムウェアによる業務停止のAttack Flow
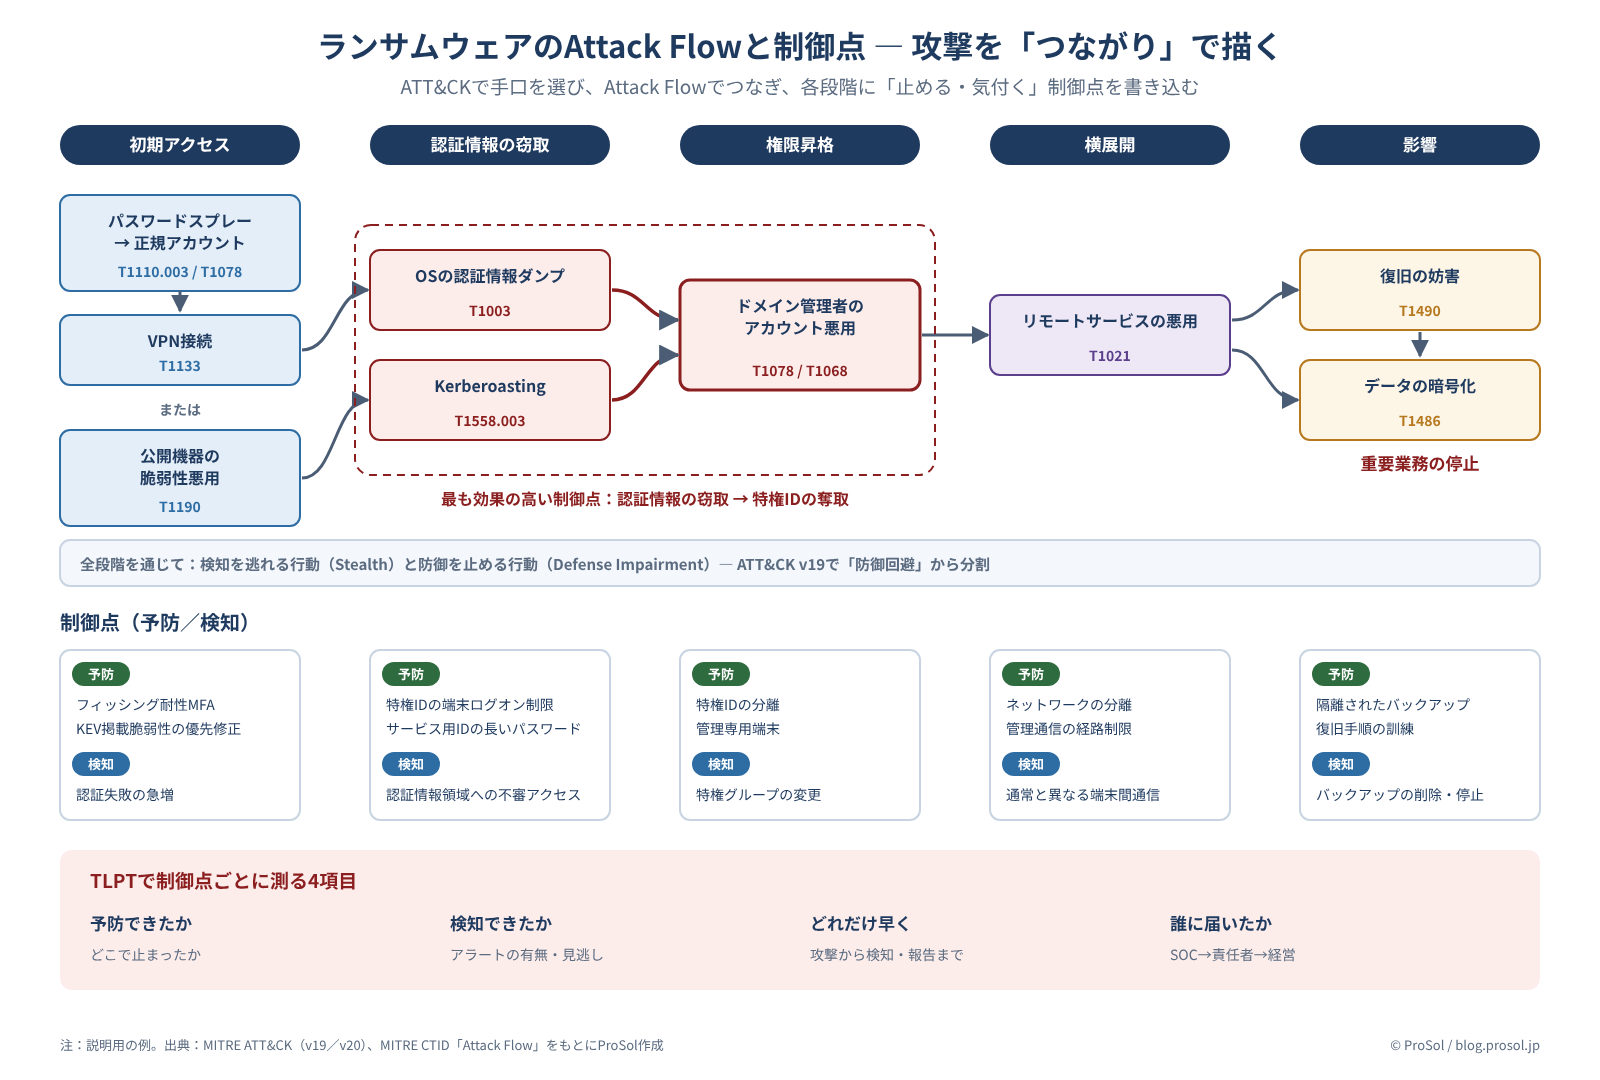
図1 ランサムウェアのAttack Flowと制御点(説明用の例)(© ProSol)
戦術 | 技術(ATT&CK ID) | 制御点の例 |
|---|---|---|
初期アクセス | パスワードスプレー(T1110.003)で得た正規アカウント(T1078)によるVPN接続(T1133)、または公開機器の脆弱性悪用(T1190) | 予防:フィッシング耐性のあるMFA、KEV掲載脆弱性の優先修正/検知:認証失敗の急増 |
認証情報の窃取 | OSの認証情報ダンプ(T1003)、Kerberoasting(T1558.003) | 予防:特権IDの端末ログオン制限/検知:認証情報の保管領域への不審なアクセス |
権限昇格 | ドメイン管理者アカウントの悪用(T1078)、脆弱性の悪用(T1068) | 予防:特権IDの分離/検知:特権グループの変更 |
横展開 | リモートサービスの悪用(T1021) | 予防:ネットワークの分離/検知:通常と異なる端末間の通信 |
影響 | 復旧の妨害(T1490)、データの暗号化(T1486) | 予防:隔離されたバックアップ/検知:バックアップやシャドウコピーの削除 |
この表は、Series 03第1回で扱ったID攻撃、Series 06第2回の攻撃経路、Series 04第2回の復旧設計を1本の流れにつないだものです。
4. 制御点を「測定項目」に変える
Attack Flowで描くと、入口が複数あっても、認証情報の窃取から特権IDの奪取という同じ地点を通ることがよくわかります。ここが最も効果の高い制御点です。
TLPTでは、制御点ごとに次の4つを記録します。
- 予防できたか:攻撃が成功したか、どこで止まったか
- 検知できたか:アラートが出たか、出たのに見逃したか
- どれだけ早く:攻撃から検知・報告までの時間
- 誰に届いたか:SOCから責任者・経営まで、報告がつながったか
シナリオの段階でこれを決めておけば、テスト後に「侵入された/されなかった」だけで終わらず、どの制御点を、どう直すかまで議論できます。
5. よくある3つの失敗
- 技術を網羅しようとする:ATT&CKの全技術を試すことは目的ではありません。自組織を狙う攻撃者が使う流れに絞ります。
- 毎回同じシナリオを使う:攻撃者の手口は変わります。脅威インテリジェンスに合わせて更新します。
- 図を作って終わる:Attack Flowは、制御点を書き込み、テスト結果を記録してこそ意味があります。
まとめ
攻撃シナリオは、ATT&CKで手口を選び、Attack Flowでつながりを描き、制御点で測る項目を決めて初めて、TLPTの設計図になります。攻撃を流れで捉えることは、防御の優先順位を決めることでもあります。
次回は、レッドチームの攻撃の成否だけでなく、予防・検知・調査・封じ込めまでを防御側と一緒に測り、検知の穴を継続的に埋めるPurple Teamを扱います。
主要出典
- MITRE ATT&CK Updates - April 2026(v19、2026年4月)
- MITRE ATT&CK Version History
- MITRE CTID: Attack Flow 2026: From Diagrams to Decisions(2026年7月)
- MITRE CTID: Attack Flow v3
- MITRE ATT&CK T1078 Valid Accounts
- 金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月)
本記事は公開情報に基づく一般的な解説です。攻撃フローは説明用の例であり、特定の攻撃グループの手口を示すものではありません。ATT&CKのIDと戦術の分類は2026年10月時点のものです。