副題:攻撃の成否から、防御の実力へ
想定読者:SOC、CSIRT、Purple Team、CISO
第1回ではTLPTの考え方を、第2回ではATT&CKとAttack Flowで攻撃シナリオと制御点を設計する方法を扱いました。最終回の本稿では、その制御点で本当に検知でき、止められるのかを、防御側と一緒に測り、改善し続ける方法を扱います。
1. TLPTだけでは埋まらない穴
TLPTは、組織全体の攻撃耐性を確かめる強力な手段です。ただし、大規模で費用もかかり、DORAでも3年に1度が基準です。しかもブルーチームに予告せずに行うため、結果は「どこまで侵入されたか」という総合評価になりがちです。個々の技術ごとに、なぜ検知できなかったのかまでは掘り下げにくいのです。
一方で、MandiantのM-Trends 2026によれば、侵入から発見までの期間(中央値)は14日でした。検知の穴は、数年に1度のテストを待たずに埋めていく必要があります。そこで有効なのがPurple Teamです。
2. Red・Blue・Purpleの違い
Purple Teamは、攻撃役(Red)と防御役(Blue)が同じ部屋で協働する演習です。SCYTHEが公開するPurple Team Exercise Framework(PTEF)は、これを脅威インテリジェンス、レッドチーム、ブルーチームが協働し、実際の攻撃への耐性を試し、測り、改善する演習と位置付けています。
項目 | Red Team(TLPTなど) | Purple Team |
|---|---|---|
答える問い | 現実の攻撃に、組織として耐えられるか | この技術を、検知し止められるか |
ブルーチーム | 予告しない | その場で結果を共有する |
頻度の目安 | 年1回〜数年に1回 | 四半期〜月次 |
主な成果 | 組織全体の耐性と課題 | 技術ごとの検知の穴と、その場の改善 |
両者は競合するものではありません。TLPTで大きな課題を見つけ、Purple Teamで細かく直して確かめる組み合わせが効果的です。
3. 何を測るか ― 4つの段階
段階 | 問い | 測る項目の例 |
|---|---|---|
予防 | 攻撃は止まったか | ブロックされたか、どの対策が止めたか |
検知 | 気付けたか | ログは取れていたか、アラートは出たか、何分後か |
調査 | 正しく判断できたか | トリアージまでの時間、誤った判断の有無 |
封じ込め | 広がる前に止めたか | 端末の隔離やアカウント停止までの時間 |
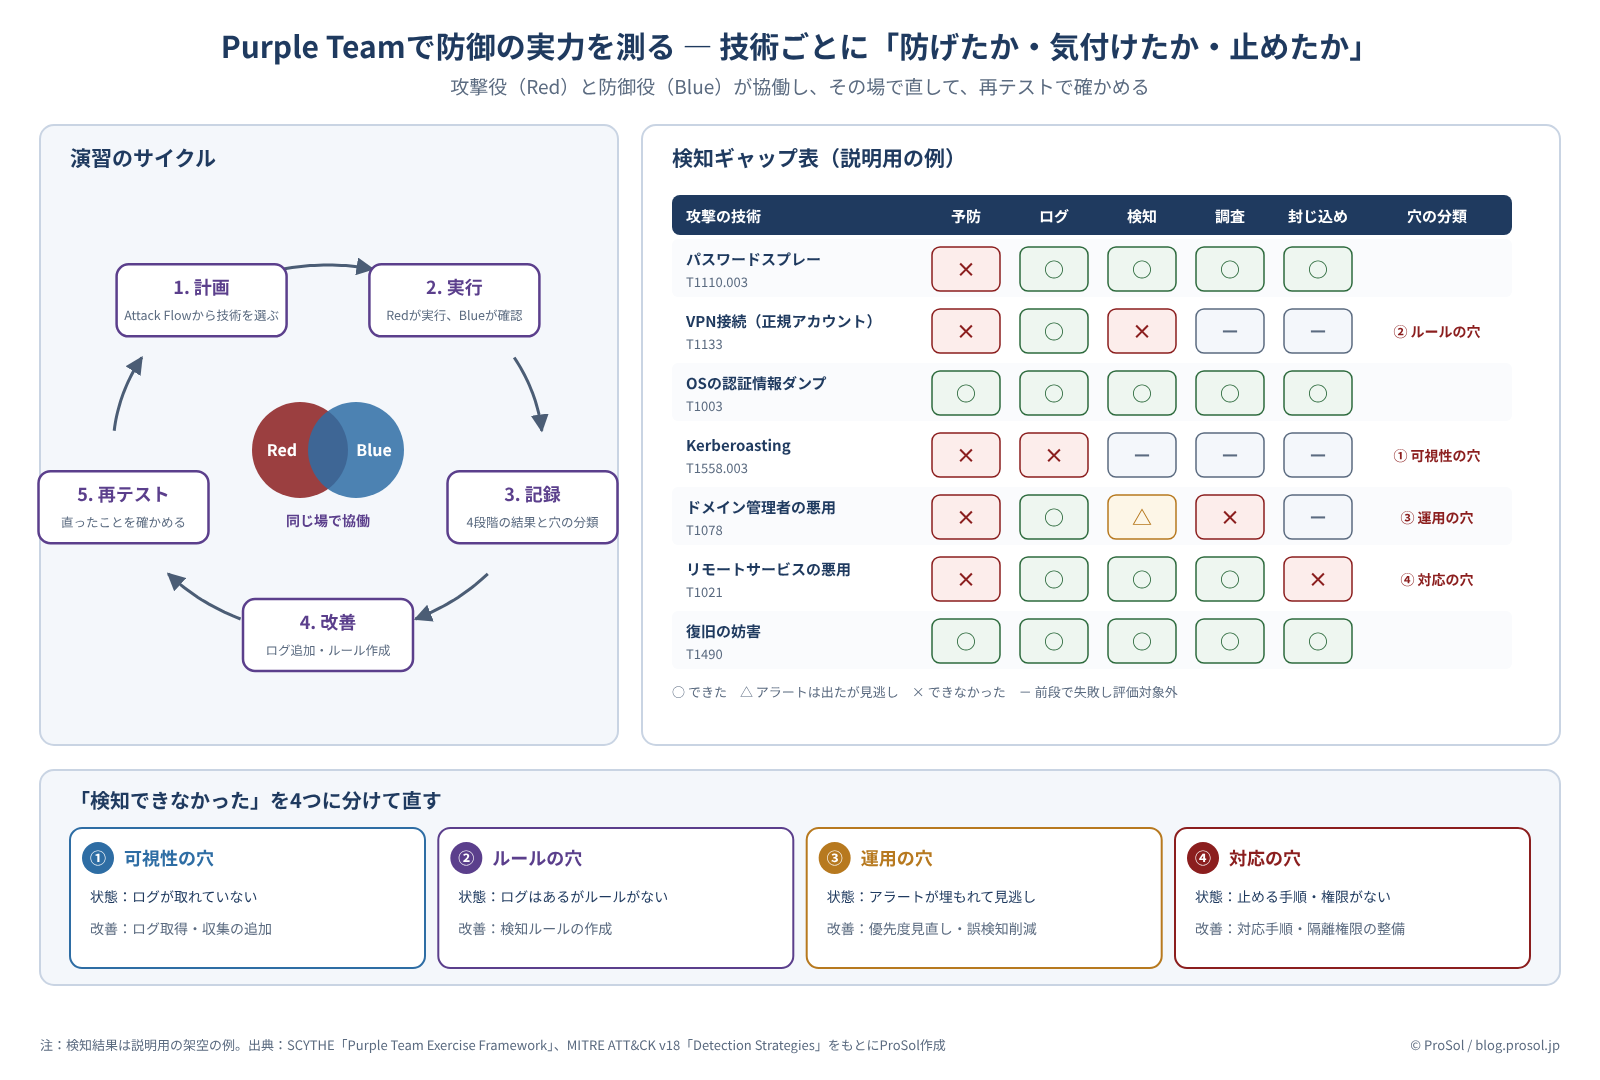
重要なのは、「検知できなかった」をひとまとめにしないことです。ログがなかったのか、ルールがなかったのか、アラートは出たのに見逃したのかで、直す場所も担当も変わります。
4. 検知の穴(Detection Gap)の4分類
図1 Purple Teamのサイクルと、技術ごとの検知ギャップ表(説明用の例)(© ProSol)
分類 | 状態 | 主な改善策 |
|---|---|---|
① 可視性の穴 | そもそもログが取れていない | ログ取得の設定、収集対象の追加 |
② ルールの穴 | ログはあるが、検知ルールがない | 検知ルールの作成 |
③ 運用の穴 | アラートは出たが、埋もれて見逃した | 優先度の見直し、誤検知の削減 |
④ 対応の穴 | 気付いたが、止める手順や権限がない | 対応手順の整備、隔離権限の付与 |
ATT&CKは2025年10月のv18で、技術ごとの検知の考え方を「Detection Strategies(検知戦略)」として整理し直しました。②のルール作成で、何を手がかりに検知するかを考える参考になります。
5. 1回の演習の進め方
- 計画:第2回で描いたAttack Flowから、制御点に関わる技術を10〜20程度選ぶ
- 実行:Redが技術を1つずつ実行し、Blueがその場でログ・アラート・対応を確認する。ATT&CKに対応したテスト集(Atomic Red Teamなど)も使える
- 記録:技術ごとに4段階の結果を表にし、穴を4分類で特定する
- 改善:ログの追加やルール作成を、可能なものはその場で行う
- 再テスト:同じ技術をもう一度実行し、直ったことを確かめる
その場で直して確かめられることが、予告なしのTLPTにはないPurple Teamの強みです。
6. 継続的に追う指標
- シナリオ検知率:Attack Flow上の技術のうち、検知できた割合
- 制御点の検知時間:チョークポイントの技術を実行してからアラートまでの時間
- 改善の確認率:前回見つけた穴のうち、再テストで解消を確認できた割合
検知率100%を目指す必要はありません。第2回で見たとおり、認証情報の窃取や特権IDの奪取といった制御点から確実に埋めていくことが、最も費用対効果の高い進め方です。
金融庁ガイドラインも、自組織の環境を熟知する内部人材によるペネトレーションテストを「対応が望ましい事項」に挙げています。Purple Teamは、その内部の力を育てる場にもなります。
まとめ
攻撃耐性は、「侵入されたか」ではなく、攻撃の各段階で、防げたか、気付けたか、止められたかで測ります。TLPTで組織全体の耐性を確かめ、Purple Teamで技術ごとの穴を埋め、次のテストで確かめる。このサイクルが、防御の実力を着実に高めます。
Series 07では、TLPTの考え方、ATT&CKとAttack Flowによるシナリオ設計、Purple Teamによる継続的な改善の3つを扱いました。テストを「合否の確認」ではなく「改善の起点」として活用してください。
主要出典
- SCYTHE: Purple Team Exercise Framework(PTEF)
- MITRE ATT&CK Updates - October 2025(v18)
- MITRE ATT&CK Detection Strategies
- Red Canary: Atomic Red Team
- Google Cloud: M-Trends 2026(2026年3月)
- 金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月)
本記事は公開情報に基づく一般的な解説です。図中の検知結果は説明用の架空の例です。演習の頻度や対象は、各機関の体制とリスクに応じて設定してください。本番環境でテストを行う際は、影響を管理する体制を整えたうえで実施してください。