副題:「弱点があるか」ではなく「攻撃に耐えられるか」を確かめる
想定読者:CISO、CSIRT、SOC、内部監査、リスク管理部門
「毎年、脆弱性診断もペネトレーションテストも実施している」。それでも、実際の攻撃者が侵入してきたとき、組織はそれに気付き、止められるでしょうか。この問いに答えるためのテストがTLPT(Threat-Led Penetration Testing:脅威ベースのペネトレーションテスト)です。本稿では、TLPTとは何か、従来のテストと何が違うのかを整理します。
1. 3つのテストは「答える問い」が違う
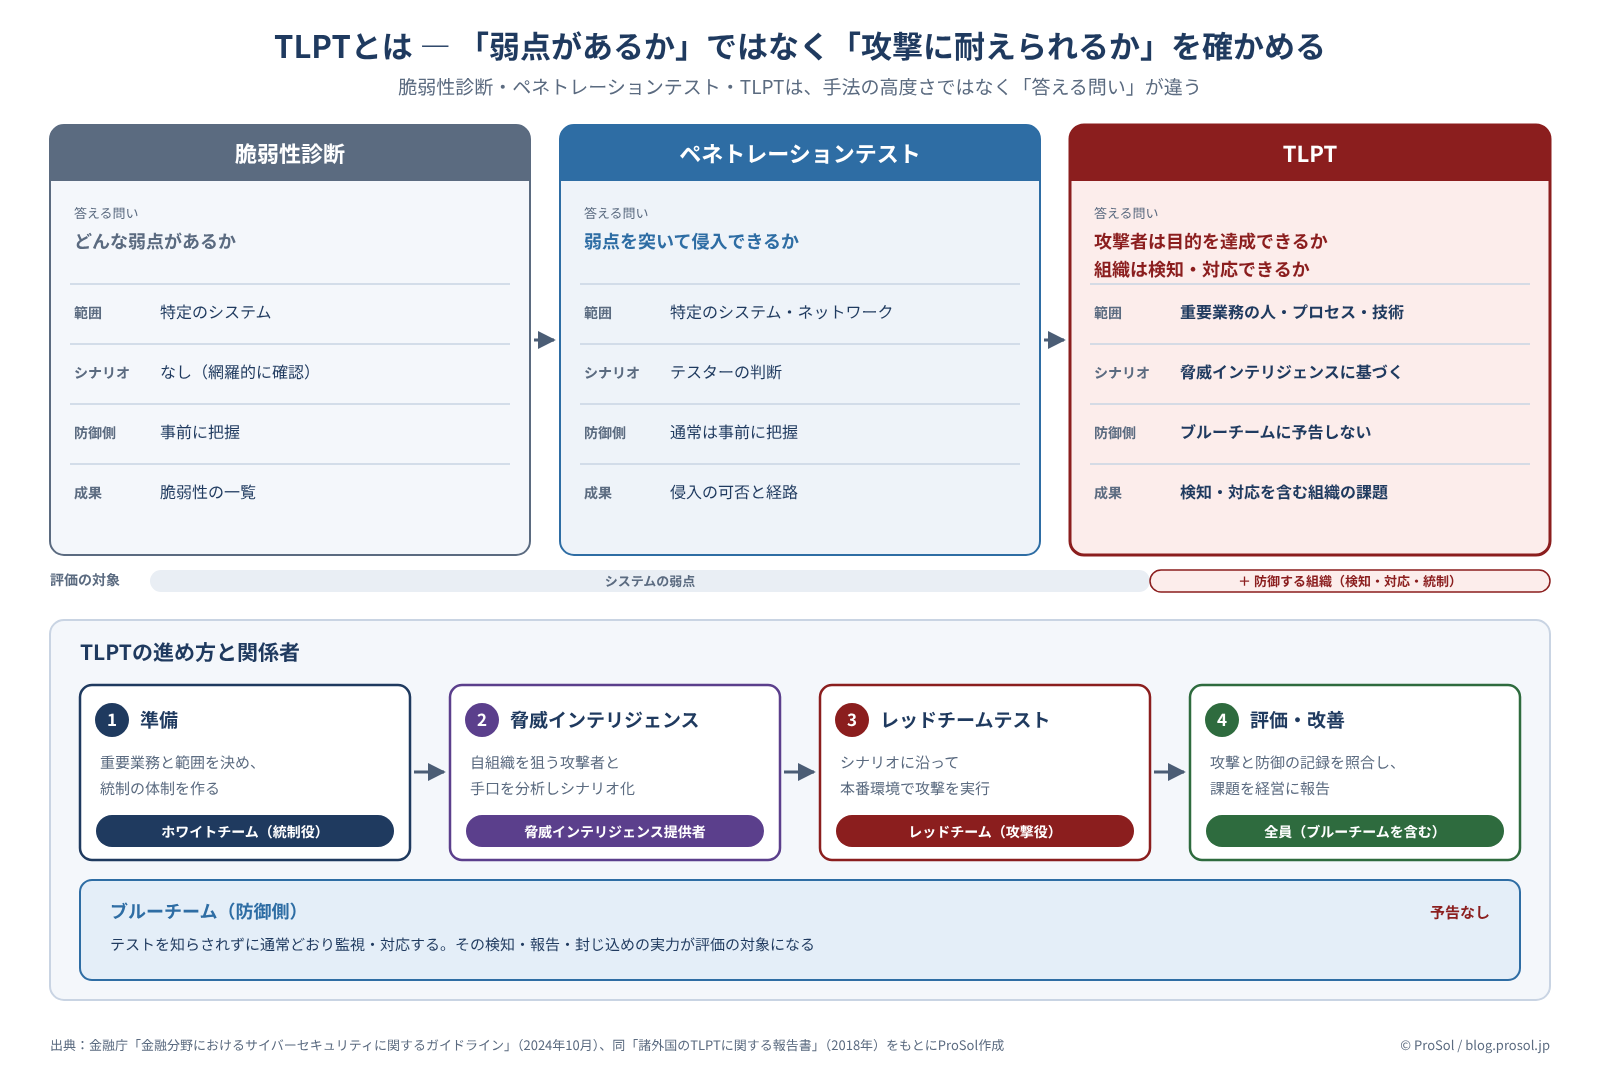
図1 3つのテストの違いと、TLPTの進め方(© ProSol)
項目 | 脆弱性診断 | ペネトレーションテスト | TLPT |
|---|---|---|---|
答える問い | どんな弱点があるか | 弱点を突いて侵入できるか | 攻撃者は目的を達成できるか。組織は検知・対応できるか |
範囲 | 特定のシステム | 特定のシステム・ネットワーク | 重要業務を支える人・プロセス・技術の全体 |
シナリオ | なし(網羅的に確認) | テスターの判断 | 脅威インテリジェンスに基づく現実的な攻撃 |
防御側 | 事前に把握 | 通常は事前に把握 | 防御側(ブルーチーム)に予告しない |
主な成果 | 脆弱性の一覧 | 侵入の可否と経路 | 検知・対応・統制を含む組織の課題 |
脆弱性診断は「弱点の網羅」、ペネトレーションテストは「侵入の可否」を確かめます。TLPTはさらに一歩進み、防御する組織の側を評価の対象に含めます。
2. TLPTの定義
TLPTに国際的に統一された定義はありません。金融庁は2017年の金融行政方針で、TLPTを「テスト対象企業ごとに脅威の分析を行い、個別にカスタマイズしたシナリオに基づく実践的な侵入テスト」と説明しています。
ポイントは2つです。1つは、自組織を狙う攻撃者の手口から逆算してシナリオを作ること。もう1つは、原則として本番環境で、実際の攻撃者と同じ水準の技術を使うことです。
3. 金融庁ガイドラインが求める要素
2024年10月の「金融分野におけるサイバーセキュリティに関するガイドライン」は、TLPTを「対応が望ましい事項」に位置付け、定期的な実施とともに次の要素を挙げています。
- 必要な経験とスキルを持つ業者を選ぶ(テスターの経歴確認を含む)
- 脅威インテリジェンスを踏まえ、実際の攻撃者の水準の技術でテストする
- 深刻だが現実に起こりうる脅威シナリオを計画に入れる
- ブルーチームのインシデント対応能力(防御・検知・報告・封じ込め)を評価する
- 本番環境で、ブルーチームに予告せずに実施する
- 判明した課題を経営陣に報告し、改善する
「対応が望ましい事項」は一律に求められるものではなく、主に大手金融機関などが参照すべき優良事例とされています。ただし、どの規模の機関にとっても、自組織の攻撃耐性を測る考え方として参考になります。
4. 海外では制度化が進む
英国のCBEST、欧州中央銀行のTIBER-EU、香港のiCASTなど、金融当局が主導するTLPTの枠組みは各国にあります。
EUでは、2025年1月に適用が始まったDORA(デジタル・オペレーショナル・レジリエンス法)の第26条で、当局に指定された金融機関に少なくとも3年に1度のTLPTが義務付けられました。重要な機能を支える本番システムが対象で、ICT委託先が運用するものも含まれます。詳細を定める技術基準(RTS (EU) 2025/1190)は、TIBER-EUの手法に沿って作られています。
5. TLPTの進め方と関係者
段階 | 内容 | 主な担い手 |
|---|---|---|
① 準備 | 対象とする重要業務と範囲を決め、テストを統制する体制を作る | ホワイトチーム(統制役) |
② 脅威インテリジェンス | 自組織を狙う攻撃者と手口を分析し、シナリオを作る | 脅威インテリジェンス提供者 |
③ レッドチームテスト | シナリオに沿って、本番環境で攻撃を実行する | レッドチーム(攻撃役) |
④ 評価・改善 | 攻撃と防御の記録を突き合わせ、課題を経営に報告する | 全員(ブルーチームを含む) |
ホワイトチームは、テストを知る少人数の統制役です。本番環境で行う以上、業務への影響が出そうなときに止める判断と、ブルーチームへの秘匿の管理を担います。
6. 国内の実情とよくある誤解
KPMGによれば、大手銀行・大手証券ではTLPTが毎年の施策として定着しつつある一方、地域金融機関では未実施か、1回で止まる傾向があります。コストとシステムへの影響への懸念が主な理由です。
導入をためらう背景には、次のような誤解もあります。
- 「TLPTは高度なペネトレーションテスト」:評価の中心は攻撃の成否ではなく、組織が検知・対応できたかです。
- 「侵入されたら失敗」:侵入されることで初めて見える、検知の穴や連絡体制の課題を見つけることが目的です。
- 「一度やれば終わり」:改善の結果を次のテストで確かめて、初めて耐性が上がります。
本格的なTLPTがすぐには難しい機関でも、シナリオに基づくペネトレーションテスト、机上演習(Series 04第3回)、防御側と一緒に検証するPurple Team(本シリーズ第3回)と段階的に進めることができます。
まとめ
脆弱性診断とペネトレーションテストは「システムの弱点」を確かめます。TLPTは、攻撃者の視点から、組織全体が攻撃に耐えられるかを確かめます。違いは手法の高度さではなく、問いの違いです。
次回は、TLPTの中核となる攻撃シナリオを、MITRE ATT&CKとAttack Flowを使ってどう設計するかを扱います。
主要出典
- 金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月)
- 金融庁「諸外国の「脅威ベースのペネトレーションテスト(TLPT)」に関する報告書」(2018年)
- Regulation (EU) 2022/2554(DORA)第26条、RTS (EU) 2025/1190
- KPMGコンサルティング「金融機関における脅威ベースのペネトレーションテストの動向」(2024年)
本記事は公開情報に基づく一般的な解説です。TLPTの実施要否や範囲は、各機関の規模、業務、規制環境に応じて判断してください。