副題:「どこで、何の暗号を、いつまで使っているか」を見える化する
想定読者:PKI担当、セキュリティアーキテクト、インフラ・アプリ責任者
第1回では、量子コンピュータの脅威を時間軸で整理し、今から準備を始める必要があることを見ました。移行の第一歩は、自組織のどこで、どんな暗号を使っているかを把握することです。金融庁の検討会報告書も、暗号の利用箇所とアルゴリズムを棚卸しし、定期的に管理する仕組みが必要だとしています。構築には相当の期間とリソースがかかるため、早期の着手が望ましいとも述べています。本稿では、この棚卸し、Cryptographic Inventory(クリプト・インベントリ)の作り方を扱います。
1. なぜ暗号の棚卸しは難しいのか
暗号は、目に見えない場所に埋め込まれています。製品の内部、ソフトウェアのライブラリ、委託先のシステム。設計書に書かれていないことも珍しくありません。
しかも、既存の資産台帳は機器やシステムの単位で作られています。1つのシステムが、通信、署名、保存データの暗号化と、複数の暗号を使い分けていることは台帳からは見えません。暗号の棚卸しは、機能の単位で見直す作業です。
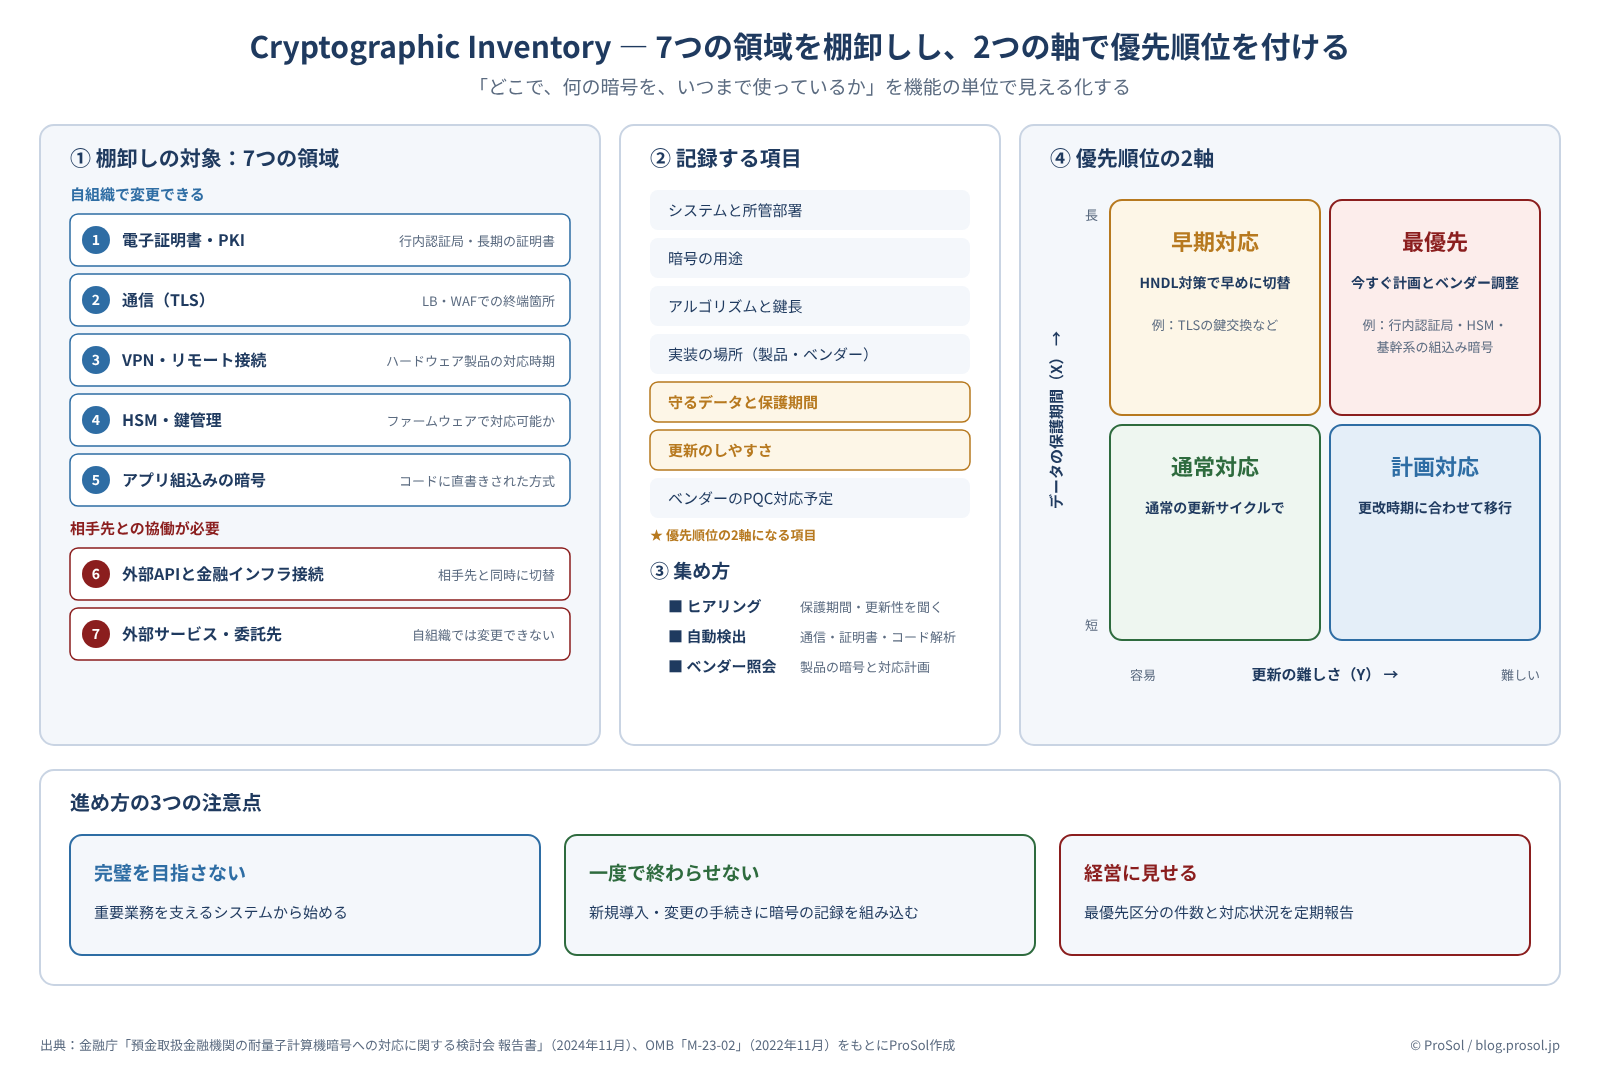
2. 対象とする7つの領域
図1 棚卸しの7領域と、優先順位を決める2軸(© ProSol)
領域 | 例 | 見落としやすい点 |
|---|---|---|
① 電子証明書・PKI | サーバ証明書、クライアント証明書、行内の認証局 | 行内の認証局と、有効期限の長い証明書 |
② 通信(TLS) | Webサイト、インターネットバンキング、システム間通信 | ロードバランサやWAFで暗号を終端している箇所 |
③ VPN・リモート接続 | 拠点間VPN、リモートアクセス | ハードウェア製品の対応時期 |
④ HSM・鍵管理 | 署名鍵や暗号鍵を保管する専用装置 | ファームウェアの更新で対応できるか |
⑤ アプリ組込みの暗号 | 暗号ライブラリ、自社開発の署名・暗号処理 | コードに直接書き込まれたアルゴリズム |
⑥ 外部APIと金融インフラ接続 | 決済インフラとの接続、Fintech企業とのAPI連携 | 相手先と同時に切り替える必要がある |
⑦ 外部サービス・委託先 | SaaS、クラウド、委託先が運用するシステム | 自組織では暗号を変更できない |
⑥と⑦は、自組織だけでは移行が完結しません。金融庁の報告書も、移行はベンダーや金融インフラ提供事業者、Fintech企業などと協働して検討することが重要だとしています。
3. 何を記録するか
記録項目 | 例・ポイント |
|---|---|
システム・サービスと所管部署 | 誰に確認すれば答えが返ってくるか |
暗号の用途 | 鍵交換、電子署名、データ暗号化、ハッシュ |
アルゴリズムと鍵長 | RSA-2048、楕円曲線(P-256)など |
実装の場所 | 製品名とベンダー、ライブラリ、クラウド事業者名 |
守るデータと保護期間 | そのデータを何年守る必要があるか |
更新のしやすさ | 設定変更、ソフト更新、機器交換、相手先との調整のどれが必要か |
ベンダーの対応予定 | 耐量子暗号(PQC)への対応時期と方式 |
米国では2022年11月の行政管理予算局(OMB)の通達M-23-02が、連邦機関に毎年の暗号インベントリ提出を求めています。そこでも、アルゴリズム、用途、鍵長、ベンダー名、クラウド事業者名、そしてデータを守るべき期間が記録項目に挙げられています。
4. どう集めるか ― 3つの方法を組み合わせる
- 調査票によるヒアリング:システムの所管部署に、用途、データ、委託先を確認します。「保護期間」や「更新のしやすさ」は、人に聞かなければわかりません。
- 自動検出ツール:ネットワーク上の通信や証明書のスキャン、ソースコードの解析で、使われている暗号を機械的に洗い出します。米NISTの技術センター(NCCoE)も、公開鍵暗号の利用箇所を自動で特定する検出ツールの実証を進めています。
- ベンダーへの照会:製品やサービスが使う暗号と、PQCへの対応計画を確認します。CISA・NSA・NISTの共同資料も、ベンダーとの対話を準備の柱に挙げています。
電子証明書の管理ツールがすでにあれば、そこが出発点になります。自社開発のソフトウェアについては、暗号の部品表(CBOM)として記録する国際的な形式も整いつつあります。
5. 優先順位は2つの軸で決める
棚卸しの結果は、データの保護期間と更新の難しさの2軸で整理します。第1回のモスカの不等式でいえば、前者がX、後者がYにあたります。
区分 | 条件 | 対応の考え方 |
|---|---|---|
最優先 | 保護期間が長く、更新が難しい | 今すぐ移行計画を立て、ベンダーと調整を始める(行内認証局、HSM、基幹系の組込み暗号など) |
早期対応 | 保護期間が長く、更新は容易 | HNDL対策として早めに切り替える(TLSの鍵交換など) |
計画対応 | 保護期間は短いが、更新が難しい | 機器やシステムの更改時期に合わせて移行する |
通常対応 | 保護期間が短く、更新も容易 | 通常の更新サイクルで対応する |
金融庁の報告書も、重要で、ある程度以上の期間にわたり機密性や完全性を保つ必要がある情報を扱うシステムから優先して移行するよう求めています。あわせて、時間の経過とともに情報の価値が下がることも考慮に入れるとしています。
6. 進め方の3つの注意点
- 完璧を目指さない:全社を一度に網羅しようとすると終わりません。重要業務を支えるシステムから始めます。
- 一度で終わらせない:システムは変わり続けます。新規導入や変更の手続きに、暗号の記録を組み込みます。
- 経営に見せる:最優先区分の件数と対応状況を、定期的に経営へ報告します。
まとめ
暗号の棚卸しは、移行のための準備であると同時に、自組織がどんな暗号に依存しているかを初めて見える化する作業です。7つの領域を、用途、アルゴリズム、保護期間、更新のしやすさで記録し、2つの軸で優先順位を付ける。これが移行計画の土台になります。
次回は、この棚卸しを踏まえたPQC移行ロードマップと、暗号を柔軟に入れ替えられる仕組み、Crypto Agilityの設計を扱います。
主要出典
- 金融庁「預金取扱金融機関の耐量子計算機暗号への対応に関する検討会 報告書」(2024年11月)
- 米国行政管理予算局(OMB)「M-23-02: Migrating to Post-Quantum Cryptography」(2022年11月)
- CISA・NSA・NIST「Quantum-Readiness: Migration to Post-Quantum Cryptography」
- NIST NCCoE「Migration to Post-Quantum Cryptography」プロジェクト
- CycloneDX「Cryptography Bill of Materials(CBOM)」
本記事は公開情報に基づく一般的な解説です。記録項目や優先区分は一例であり、各機関のシステム構成とデータの特性に応じて設定してください。