副題:「いつ来るか」より「いつまでに守るか」
想定読者:CISO、暗号・PKI担当、IT企画、経営リスク管理
「量子コンピュータが暗号を破るのは、まだずっと先の話だ」。そう考える経営者は少なくありません。しかし金融機関にとって本当の問いは、量子コンピュータがいつ来るかではなく、いま守っているデータを、いつまで守らなければならないかです。本稿では、量子コンピュータの脅威を時間軸で整理し、なぜ今から準備が必要なのかを考えます。
1. 何が破られるのか
暗号の解読に使える規模の量子コンピュータ(CRQC)が実現すると、影響を受けるのは主に公開鍵暗号です。
用途 | 代表的な方式 | 量子コンピュータの影響 |
|---|---|---|
鍵交換(TLS、VPNなど) | RSA、楕円曲線暗号 | 破られる。過去の通信が解読されうる |
電子署名(証明書、電子契約、ソフトウェア更新) | RSA、楕円曲線暗号 | 破られる。なりすましや改ざんが可能になる |
データの暗号化(共通鍵暗号) | AES | 十分な鍵長を使えば影響は限定的 |
ハッシュ関数 | SHA-2など | 十分な出力長を使えば影響は限定的 |
インターネットバンキングの通信、取引の電子署名、システム間のAPI連携、行内の認証基盤。公開鍵暗号は金融機関のあらゆる場所に組み込まれています。
2. いつ来るのか ― 見通しは割れているが、前倒しの方向
CRQCの登場時期には、専門家の間でも大きな幅があります。金融庁の検討会報告書(2024年11月)は、2030年から2050年ごろとする見方から、永遠に完成しないとする見方まであると整理しています。
カナダのGlobal Risk Instituteが専門家26名に行った2025年の調査では、CRQCが10年以内に実現する可能性は28〜49%、15年以内では51〜70%とされました。
注目すべきは、解読に必要な量子コンピュータの規模の見積もりが下がり続けていることです。GoogleのCraig Gidney氏らは2019年に、2048ビットのRSAを約2,000万量子ビットで8時間で解けると見積もりました。2025年の論文では、これが100万量子ビット未満、1週間未満に下がっています。2026年に入っても、楕円曲線暗号についてさらに少ない規模で解読できるとする研究の報告が続いています。
3. 今すぐの脅威 ― Harvest Now, Decrypt Later
量子コンピュータが完成していない今でも、脅威はすでに始まっています。攻撃者が、暗号化された通信を今のうちに盗んで保存し、将来の量子コンピュータで解読する手口です。これを「Harvest Now, Decrypt Later(HNDL)」と呼びます。
HNDLで狙われるのは、長く価値を持ち続けるデータです。
- 顧客の個人情報や資産情報
- 融資・取引の記録と契約書
- 長期間の保存が義務付けられた文書
- 経営戦略やM&Aなどの機密情報
金融庁の報告書も、HNDLを踏まえ、TLS通信の鍵共有には優先して対応することが望ましいとしています。
4. モスカの不等式で「もう遅いか」を判断する
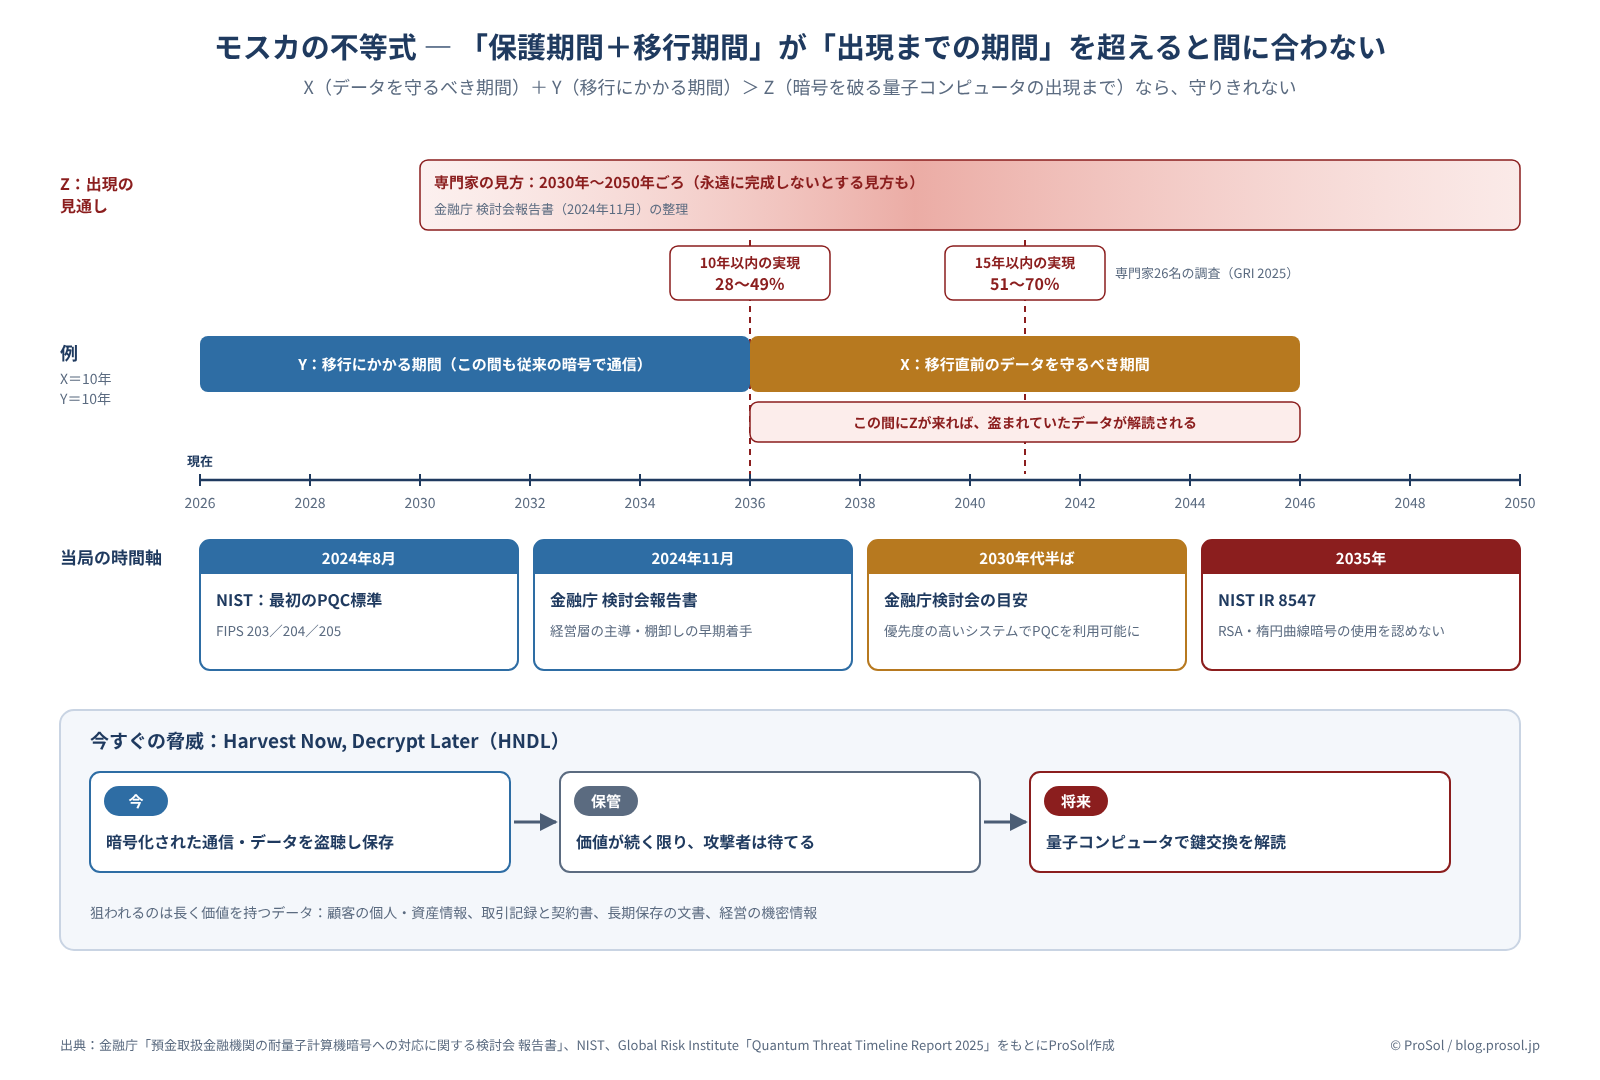
図1 モスカの不等式 ― 「保護期間+移行期間」が「出現までの期間」を超えると間に合わない(© ProSol)
量子暗号研究者のミシェル・モスカ氏が示した考え方は、3つの期間を比べるだけのシンプルなものです。
- X:データを守り続けなければならない期間
- Y:システムを耐量子暗号(PQC)に移行するのにかかる期間
- Z:CRQCが登場するまでの期間
X+Y>Zなら、そのデータは守りきれません。たとえば、10年守るべきデータを扱うシステムの移行に10年かかるなら、量子コンピュータが20年以内に登場した時点で手遅れです。先ほどの専門家調査では、15年以内の実現が「どちらかといえば起こりうる」とされていました。金融機関の大規模システムの移行が数年で終わらないことを考えると、今が着手のぎりぎりのタイミングといえます。
5. 当局が示す時間軸
時期 | 内容 |
|---|---|
2024年8月 | 米NISTが最初の耐量子暗号の標準(FIPS 203/204/205)を公表 |
2024年11月 | 金融庁の検討会が報告書を公表。経営層の主導、暗号の棚卸し(クリプト・インベントリ)への早期着手を求める |
2030年代半ば | 金融庁の検討会が示す目安。優先度の高いシステムでPQCを利用可能にする |
2035年 | NISTの移行計画(IR 8547)で、RSAや楕円曲線暗号などの使用を認めなくなる期限 |
2030年代半ばまで、残りは10年ほどです。棚卸し、計画、ベンダー対応、テスト、移行を順に進めることを考えると、決して余裕のある期間ではありません。
6. 今年度のうちに始めたい3つのこと
- 経営課題として位置付け、責任者を決める:金融庁の報告書は、経営層が全社施策としてリーダーシップを発揮することを求めています。
- 長期間守るべきデータと、それを扱うシステムを洗い出す:モスカの不等式のXが大きいものから優先します。具体的な方法は次回扱います。
- ベンダーへの確認を始める:新規の契約や更改時に、製品やサービスのPQC対応の計画を確認します。
まとめ
量子コンピュータの登場時期は誰にも断言できません。しかし、HNDLによってデータはすでに盗まれうる状態にあり、移行には長い時間がかかります。問うべきは「いつ来るか」ではなく、「守るべきデータを、いつまでに守れる状態にするか」です。
次回は、移行の第一歩となる暗号の棚卸し、Cryptographic Inventoryの作り方を扱います。
主要出典
- 金融庁 検討会報告書(2024年11月)
- NIST: First 3 Finalized PQC Standards(2024年8月)
- Global Risk Institute: Quantum Threat Timeline Report 2025
- Craig Gidney「How to factor 2048 bit RSA integers with less than a million noisy qubits」(2025年5月) arXiv:2505.15917
- NIST IR 8547「Transition to Post-Quantum Cryptography Standards」
- The Quantum Insider(2026年3月)
本記事は公開情報に基づく一般的な解説です。量子コンピュータの実現時期には大きな不確実性があります。移行の時期や優先順位は、各機関のシステムとデータの特性に応じて判断してください。