副題:「一度の置き換え」ではなく「入れ替えられる仕組み」をつくる
想定読者:CISO、IT企画、PKI担当、調達・ベンダー管理
第1回では量子コンピュータの脅威を時間軸で整理し、第2回では暗号の棚卸しの方法を扱いました。最終回の本稿では、棚卸しの結果をもとに中長期の移行ロードマップをどう組み、暗号を入れ替えられる仕組み(Crypto Agility)をどう設計するかを扱います。
1. PQC移行は「一度で終わる置き換え」ではない
耐量子暗号(PQC)への移行を、古い暗号を新しい暗号に一度入れ替える作業だと考えると、計画を誤ります。理由は3つあります。
- 標準化はまだ続いている:米NISTは2024年に最初の3つの標準を公表しましたが、追加の方式の標準化も進んでいます。
- PQC自体のリスクも残る:金融庁の検討会報告書は、PQCが既存の暗号より早く危殆化する可能性も否定できないとし、導入後の数年間はいつでも既存の方式に戻せる体制で運用する考え方を示しています。
- 相手先と足並みをそろえる必要がある:通信や署名は、相手が対応して初めて切り替えられます。
そこで重要になるのがCrypto Agilityです。NISTは2025年12月の文書(CSWP 39)で、これを「セキュリティと業務の継続を保ちながら、プロトコル、アプリケーション、ソフトウェア、ハードウェア、ファームウェア、インフラの暗号方式を置き換え、適応させる能力」と定義しています。金融庁の報告書も、段階的な移行と、柔軟に暗号を切り替えられる技術の実装が重要だとしています。
2. ロードマップの時間軸
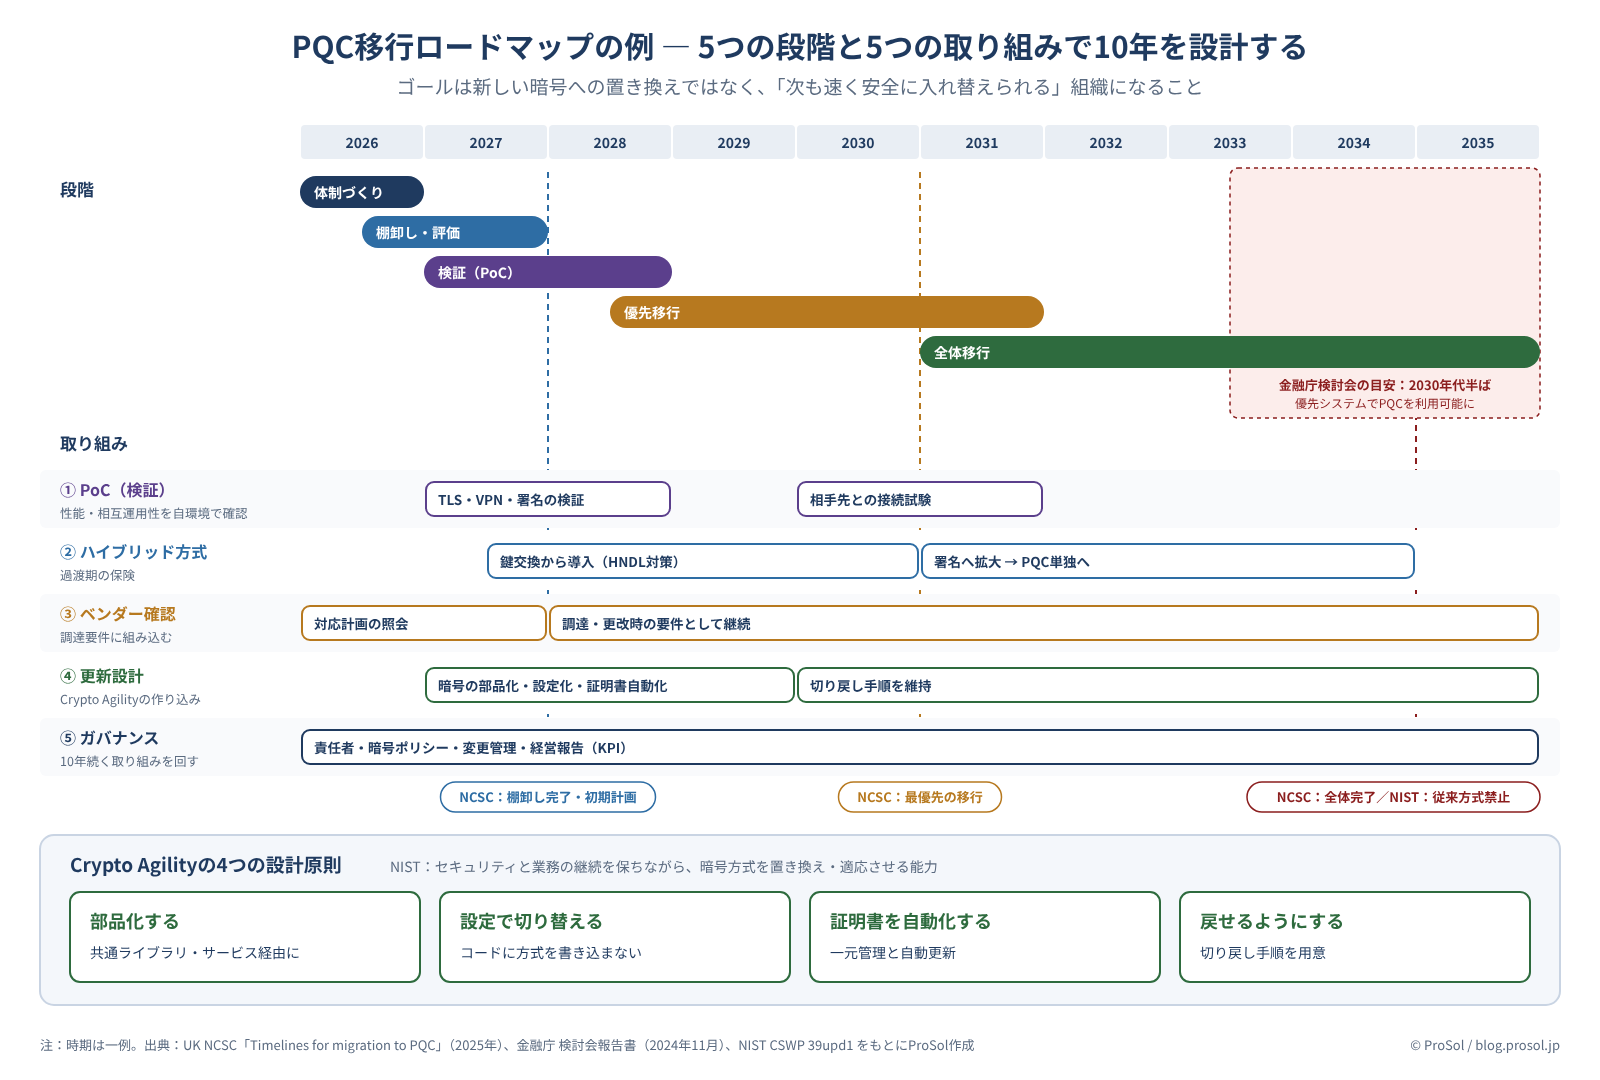
図1 PQC移行ロードマップの例 ― 5つの段階と5つの取り組み(© ProSol)
参考になるのが、英国の国家サイバーセキュリティセンター(NCSC)が2025年に示した3段階の目安です。
目安 | NCSCが示す到達点 |
|---|---|
2028年まで | 移行の目標を決め、棚卸しを完了し、初期の移行計画を作る |
2031年まで | 最優先の移行を実施し、全体のロードマップを精緻化する |
2035年まで | すべてのシステム、サービス、製品の移行を完了する |
金融庁の検討会報告書が示す目安は、優先度の高いシステムで2030年代半ばまでにPQCを利用可能にすることです。NCSCの3段階と重ねると、残された時間で何をいつまでに終えるべきかが見えてきます。
3. ロードマップを構成する5つの取り組み
① PoC(検証)― 自組織の環境で確かめる
PQCは、従来の暗号より鍵や署名のサイズが大きく、通信量、処理時間、機器のメモリに影響します。金融庁の報告書が紹介するNISTの技術センター(NCCoE)の試験では、ハイブリッド方式は従来方式単独より低速で、その度合いは暗号ライブラリによって異なりました。TLS 1.3の実装の違いで通信できない場合があることもわかっています。本番の前に、自組織の環境と相手先との組み合わせで確かめることが欠かせません。
② ハイブリッド方式 ― 過渡期の保険
ハイブリッド方式は、従来の暗号とPQCを組み合わせて使う方法です。どちらか一方が破られても安全性が保たれます。フランスの当局は当面のハイブリッド方式の採用を推奨し、英国は過渡的なものと位置付けたうえで、将来PQCだけに移れるよう備えることを求めています。主要なブラウザは、すでにML-KEMを使ったハイブリッド方式の鍵交換に対応しています。
HNDLの脅威が及ぶのは主に鍵交換です。金融庁の報告書も、HNDLは鍵共有には効果的だが認証にはほとんど影響しないとしています。まず通信の鍵交換から切り替え、署名は証明書の更新計画と合わせて進めるのが現実的です。
③ ベンダー確認 ― 調達の要件に組み込む
金融庁の報告書は、ベンダーへのPQC導入の要請や、契約上の要求事項の見直しを必要に応じて行う手順を紹介しています。製品やサービスの調達・更改時には、次の点を確認します。
- PQCへの対応時期と、対応する方式
- 暗号方式を設定の変更で切り替えられるか
- ハイブリッド方式に対応しているか
- 対応計画を開示し、変更時に通知してくれるか
④ 更新設計 ― Crypto Agilityを作り込む
- 暗号処理を部品化する:アプリごとに暗号を作り込まず、共通のライブラリやサービスを経由させる
- 方式を設定で切り替えられるようにする:コードに方式を直接書き込まない
- 証明書を一元管理し、自動で更新する:金融庁の報告書も、電子証明書のライフサイクルの一元管理や自動更新の仕組みを挙げている
- 戻せるようにしておく:問題が起きたときに、従来の方式へ切り戻す手順を用意する
⑤ 移行ガバナンス ― 10年続く取り組みを回す
移行は10年近く続く取り組みです。責任者を決め、使ってよい暗号方式を定めた暗号ポリシーを改訂し、システムの変更管理に暗号の確認を組み込みます。経営には、最優先区分の移行率、PQCに対応した通信の割合、主要ベンダーの対応状況などを定期的に報告します。
まとめ
PQCへの移行のゴールは、新しい暗号に入れ替えることだけではありません。次に暗号を入れ替える必要が生じたとき、速く、安全に入れ替えられる組織になることです。PoCで確かめ、ハイブリッド方式で備え、ベンダーと足並みをそろえ、入れ替えられる設計を作り込み、ガバナンスで回し続ける。この5つが、10年がかりの移行を支えます。
Series 08では、量子コンピュータの脅威の時間軸、暗号の棚卸し、移行ロードマップとCrypto Agilityの3つを扱いました。量子コンピュータの到来を待つのではなく、今日の棚卸しと調達要件の見直しから始めてください。
主要出典
- 金融庁「預金取扱金融機関の耐量子計算機暗号への対応に関する検討会 報告書」(2024年11月)
- NIST CSWP 39upd1「Considerations for Achieving Crypto Agility」(2025年12月、2026年6月更新)
- UK NCSC「Timelines for migration to post-quantum cryptography」(2025年)
- NIST NCCoE「Migration to Post-Quantum Cryptography」プロジェクト
本記事は公開情報に基づく一般的な解説です。ロードマップの時期や取り組みは一例であり、各機関のシステム構成、更改計画、取引先の対応状況に応じて設定してください。