副題:「実際に侵害につながる露出」を見つける
想定読者:CISO、SOC、脆弱性管理担当、セキュリティアーキテクト
第1回では、CVSSの点数だけでなく、露出、悪用実績、資産の重要度、攻撃経路、補完統制の5つの観点で優先順位を決める必要があることを見ました。本稿では、そのための情報をどう集め、どう組み合わせるかを扱います。
1. 侵入の入口は「脆弱性の悪用」が最多
2026年版のVerizon DBIRでは、侵害の入口として脆弱性の悪用が31%を占め、認証情報の悪用(13%)を上回りました。MandiantのM-Trends 2026でも、脆弱性の悪用は6年連続で最も多い侵入経路(32%)です。
しかも攻撃は速くなっています。M-Trends 2026は、脆弱性が悪用されるまでの平均日数をマイナス7日と推定しました。修正プログラムが出る前に悪用が始まるのが常態化しているということです。一方で、DBIRによれば、KEVに掲載された脆弱性を組織が完全に修正できた割合は2025年に26%にとどまりました。
すべてを速く直すことはできません。勝負を分けるのは、どこを先に塞ぐかを見極める精度です。
2. 「脆弱性」から「露出(Exposure)」へ
攻撃者が使う弱点は、ソフトウェアの脆弱性だけではありません。クラウドの設定不備、過剰な権限を持つID、把握されていない公開サーバも、同じように侵入や横展開に使われます。これらをまとめて露出(Exposure)と呼びます。
脆弱性スキャナが見ているのは、このうち「台帳にある資産のソフトウェアの脆弱性」だけです。Exposure Managementは、攻撃者から見える弱点の全体を対象に優先順位を決める考え方です。
3. 4つの情報を重ねる
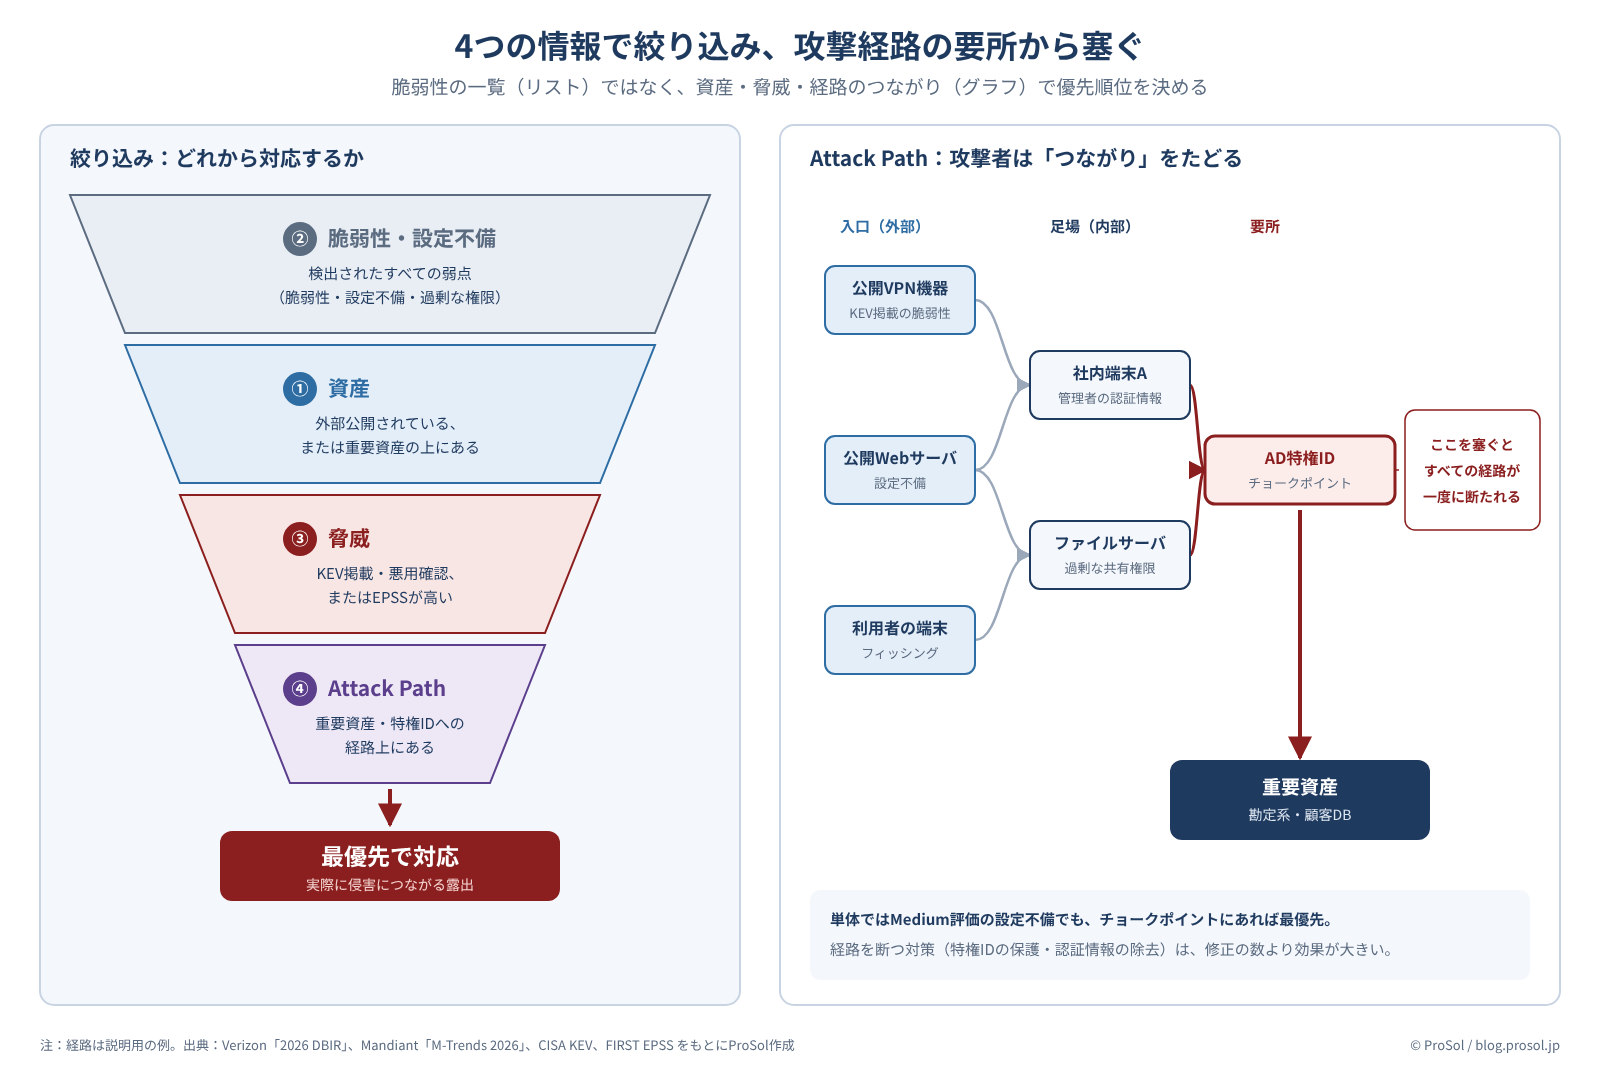
図1 4つの情報で絞り込み、経路の要所から塞ぐ(© ProSol)
情報 | わかること | 主な手段 |
|---|---|---|
① 資産 | 何が、どこにあり、どれだけ重要か | 資産台帳、EASM(外部から見える資産の発見) |
② 脆弱性・設定不備 | どんな弱点があるか | 脆弱性スキャナ、クラウド設定の診断、AD設定の診断 |
③ 脅威 | 実際に狙われているか | KEV、EPSS、脅威インテリジェンス(業界の共有情報を含む) |
④ Attack Path | 重要資産まで到達できるか | 攻撃経路の分析、ID・権限の構成 |
ASM(Attack Surface Management)は、①と②を外部・内部の両面から継続的に把握する取り組みです。とくにEASMは、攻撃者と同じ立場でインターネット側から資産を探すため、台帳から漏れた公開サーバやグループ会社のドメインを見つけられます。
4. Attack Pathで見ると、順位はもう一度変わる
「防御側はリストで考え、攻撃側はグラフで考える」という言葉があります。脆弱性の一覧を上から順に処理する防御側に対し、攻撃者は入口から目的地までのつながりを探します。
たとえば次のような経路です。
- インターネット公開のVPN機器の脆弱性から侵入する
- 社内の端末に残っていた管理者の認証情報を取得する
- Active Directoryの特権IDを奪う
- 基幹システムや顧客データベースに到達する
経路を図にすると、複数の経路が同じ1点を通っていることがよくあります。このチョークポイントを塞げば、多くの経路を一度に断てます。単体ではMedium評価の設定不備でも、チョークポイントにあれば最優先です。Series 03第3回で扱った特権IDの経路分析は、この考え方の中核です。
5. 金融機関での進め方
ステップ1:外から見える資産を棚卸しする
EASMで、グループ会社や委託先が管理するドメイン・公開サーバも含めて洗い出します。Series 02で扱った外部委託先の管理と結び付けることが重要です。
ステップ2:守るべき重要資産を決める
勘定系、インターネットバンキング、顧客データベース、そしてADや特権IDです。Series 04で整理した重要業務と、それを支えるシステムが起点になります。
ステップ3:優先度のルールを決める
優先度 | 条件の例 |
|---|---|
最優先 | 外部公開かつKEV掲載・悪用確認、または重要資産への経路上のチョークポイント |
高 | 外部公開かつEPSSが高い、または重要資産そのものにある弱点 |
通常 | 内部のみで、重要資産への経路外 |
計画対応 | 経路外で悪用の兆候がなく、補完統制で防げている |
ツールの導入から始めると、データは集まっても判断が変わりません。先に判断のルールを決め、そのルールに必要な情報を集める順番が確実です。
見直しチェックリスト(6項目)
- 外部から見える資産を、グループ会社・委託先分も含めて把握しているか
- クラウドの設定不備やIDの過剰な権限も、管理の対象にしているか
- KEV・EPSS・脅威インテリジェンスを、優先度の判定に組み込んでいるか
- 守るべき重要資産を定義し、台帳に記録しているか
- 重要資産への攻撃経路と、そのチョークポイントを特定しているか
- 優先度のルールを文書化し、関係部門と合意しているか
まとめ
脆弱性管理を高度化する鍵は、点数の精度ではなく、資産、弱点、脅威、経路という4つの情報をつなぐことです。つないで初めて、「実際に侵害につながる露出」が見えてきます。
次回は、この評価を一度きりで終わらせず、CTEM(継続的な脅威エクスポージャー管理)として回し続け、KPIとリスク削減効果で経営に説明する方法を扱います。
主要出典
- Verizon「2026 Data Breach Investigations Report」Executive Summary
- Google Cloud(Mandiant)「M-Trends 2026」(2026年3月)
- CISA「Known Exploited Vulnerabilities Catalog」
- FIRST「Exploit Prediction Scoring System(EPSS)」
本記事は公開情報に基づく一般的な解説です。統計値は各レポートの調査対象・期間に基づきます。優先度のルールは一例であり、各機関の環境とリスクに応じて設定してください。