副題:「何件直したか」から「どれだけリスクを減らしたか」へ
想定読者:CISO、セキュリティ企画、脆弱性管理責任者、経営企画
第1回ではCVSSの点数だけで優先順位を決める限界を、第2回では資産・脆弱性・脅威・攻撃経路を重ねて「実際に侵害につながる露出」を見つける方法を扱いました。最終回の本稿では、これを一度きりの評価で終わらせず、継続的に回し、経営に説明する仕組みにする方法を扱います。
1. 脆弱性管理が「経営の議題」にならない理由
多くの組織で、脆弱性管理の報告は「今月の検出件数」と「パッチ適用率」です。しかし、経営はこの数字から何を判断すればよいのかがわかりません。適用率95%は、安全なのか危ないのか。残る5%に何が含まれているのか。
原因は3つあります。
- 報告が「作業量」で、「リスク」になっていない
- 年1回の診断は、その時点のスナップショットにすぎない
- 修正するのはセキュリティ部門ではない:インフラ、アプリ、委託先など、別の部門が動かなければ何も変わらない
この3つをまとめて解く枠組みが、Gartnerが提唱するCTEM(Continuous Threat Exposure Management:継続的な脅威エクスポージャー管理)です。
2. CTEMの5段階
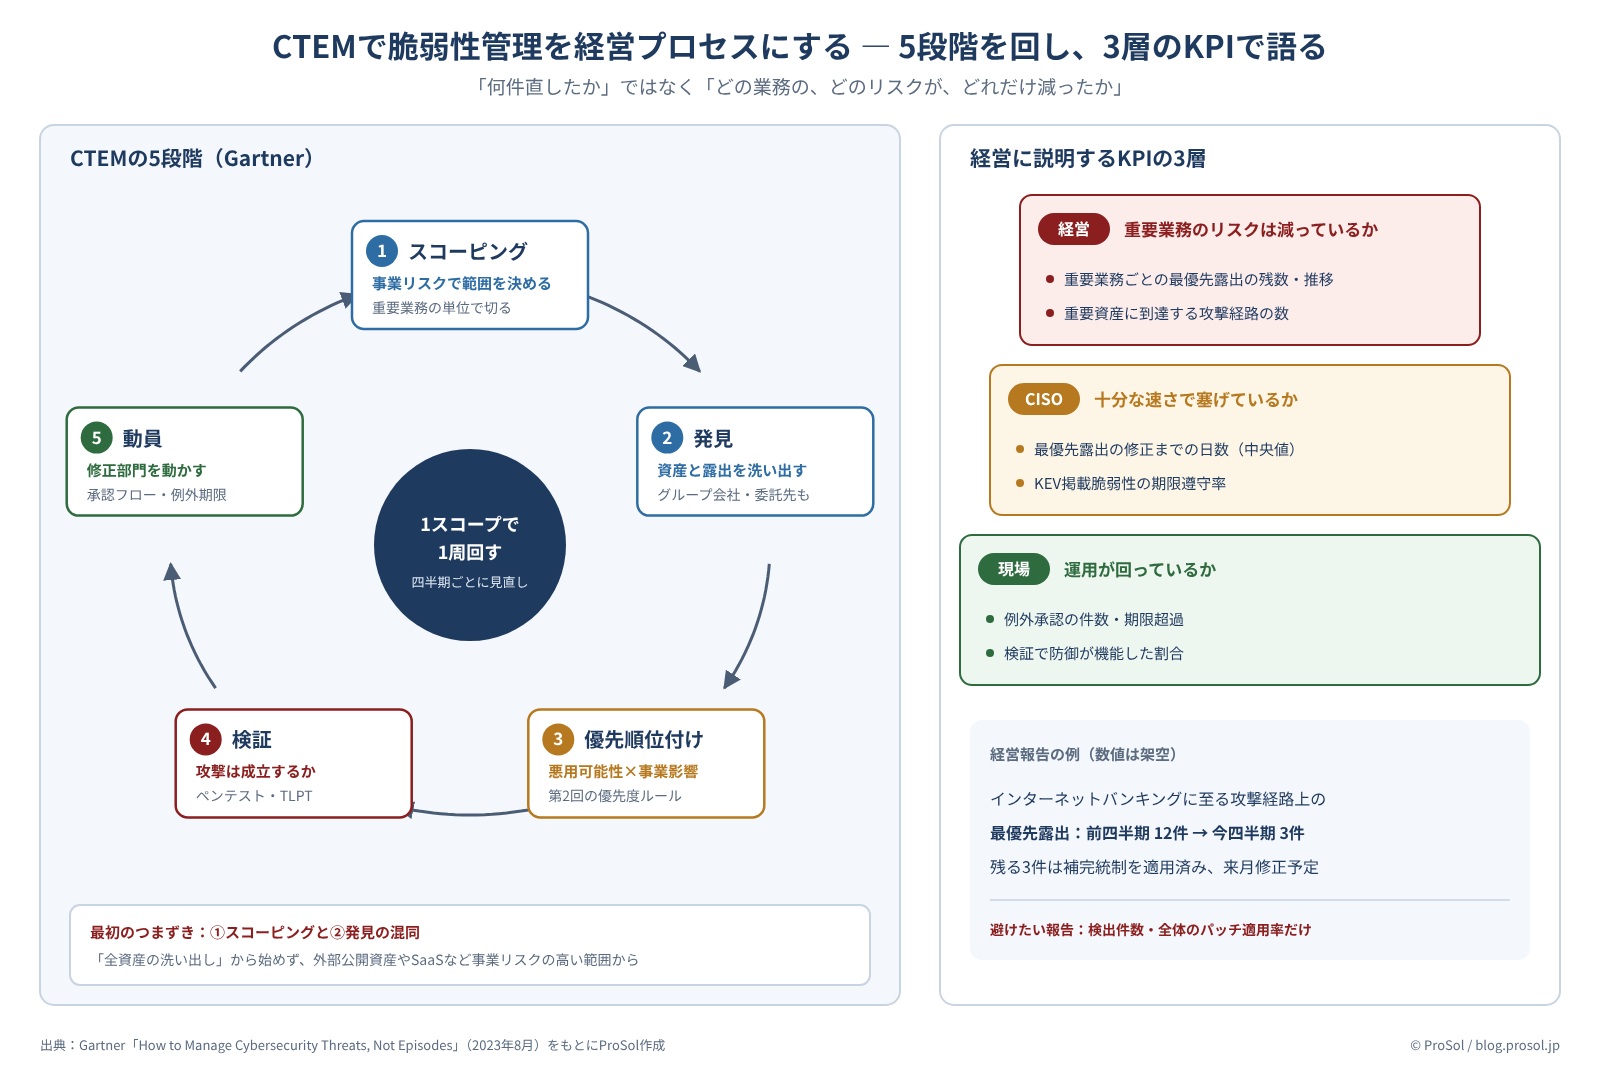
図1 CTEMの5段階と、経営に説明するKPIの3層(© ProSol)
段階 | やること | 金融機関でのポイント |
|---|---|---|
① スコーピング | 事業リスクの観点で対象範囲を決める | 「インターネットバンキング」など重要業務の単位で切る |
② 発見 | 範囲内の資産と露出を洗い出す | EASMで、グループ会社・委託先の資産も含める |
③ 優先順位付け | 悪用の可能性と事業への影響で絞る | 第2回の優先度ルールを適用する |
④ 検証 | 攻撃が本当に成立するか、防御が機能するかを確かめる | ペネトレーションテスト、攻撃シミュレーション、TLPT |
⑤ 動員 | 修正を担う部門を動かす | 部門横断の承認フローと、例外承認の期限を文書化する |
Gartnerは、①と②を混同すること、つまり「資産を全部洗い出すこと」から始めてしまうことを、CTEM構築で最初につまずく典型として挙げています。範囲は事業リスクで決め、最初は外部公開の資産やSaaSから始めるよう勧めています。
④の検証では、どの結果が出たら修正に着手するかを、事前に関係部門と合意しておくことが重要です。⑤の動員でも、Gartnerは自動化だけに頼らず、部門をまたぐ承認の流れを文書化するよう求めています。
なおGartnerは2023年の記事で、継続的なエクスポージャー管理に基づいて投資の優先順位を決める組織は、2026年までに侵害を受ける可能性が3分の1になると予測しました。
3. 経営に説明するKPIは3層で設計する
同じ数字をすべての層に見せるのではなく、層ごとに問いを変えます。
層 | 問い | 指標の例 |
|---|---|---|
経営 | 重要業務のリスクは減っているか | 重要業務ごとの最優先露出の残数と推移、重要資産に到達する攻撃経路の数 |
CISO | 十分な速さで塞げているか | 最優先露出の修正までの日数(中央値)、KEV掲載脆弱性の期限遵守率 |
現場 | 運用が回っているか | 例外承認の件数と期限超過、検証で防御が機能した割合 |
たとえば経営への報告は、次のような形になります。
(例)インターネットバンキングに至る攻撃経路上の最優先露出は、前四半期の12件から3件に減少。残る3件は補完統制を適用済みで、来月中に修正予定。
件数や適用率ではなく、「どの業務の、どのリスクが、どれだけ減ったか」で語ることで、経営は投資や例外の判断ができるようになります。
4. 速さが問われる理由 ― AI時代の攻撃
MandiantのM-Trends 2026は、脆弱性が悪用されるまでの平均日数をマイナス7日、つまり修正プログラムの公開前と推定しています。攻撃側の偵察と悪用の自動化が進むなか、年1回の診断と月次の集計では間に合いません。
また、Series 05で扱ったAIエージェントや、その接続先のツール・権限も新たな露出です。CTEMのスコープに、AIの利用環境も含めておく必要があります。
5. 最初の90日の進め方
期間 | やること |
|---|---|
0〜30日 | 最初のスコープを1つ決め(外部公開資産、または重要業務1つ)、責任者を置く |
31〜60日 | 発見と優先順位付けを回して最優先露出の一覧を作り、検証の方法を決める |
61〜90日 | 修正部門と期限・例外のルールを合意し、3層のKPIで最初の経営報告を行う |
最初から全社を対象にする必要はありません。1つのスコープで1周回し、報告まで到達することが、継続の土台になります。
まとめ
CTEMの本質は、新しいツールではなく運用の型です。事業リスクで範囲を決め、攻撃者の視点で優先順位を付け、本当に危ないかを確かめ、修正する部門を動かす。そして結果を「リスクがどれだけ減ったか」で経営に説明する。このサイクルが回って初めて、脆弱性管理は現場の作業から経営のプロセスに変わります。
Series 06では、CVSSの限界、露出と攻撃経路による優先順位付け、CTEMによる継続運用の3つを扱いました。点数に追われる脆弱性管理から、リスクを減らす脆弱性管理への転換に役立ててください。
主要出典
- Gartner「How to Manage Cybersecurity Threats, Not Episodes」(2023年8月)
- Google Cloud(Mandiant)「M-Trends 2026」(2026年3月)
本記事は公開情報に基づく一般的な解説です。KPIと報告例は説明用の一例であり、数値は架空のものです。各機関の環境とリスクに応じて設計してください。