副題:「深刻度」と「リスク」は別物
想定読者:CISO、脆弱性管理担当、SOC、インフラ・クラウド担当
「CVSS 9.0以上は14日以内、7.0以上は30日以内に対応する」。多くの組織が、このようにCVSSの点数で対応期限を決めています。基準が明確で、監査にも説明しやすい運用です。
しかし、この運用には2つの限界があります。直すべき件数が多すぎること、そして点数の高さと、自組織が攻撃される危険の大きさが一致しないことです。本稿では、この2つの限界と、優先順位を見直すための5つの観点を整理します。
1. 「高い順に直す」は、ほぼ「全部直す」と同じ
2025年に公開された脆弱性(CVE)は48,185件で、前年から20.6%増えました。このうちCVSSでCriticalまたはHighと評価されたものは39.4%、約1万9千件にのぼります。
「Highから先に直す」と決めても、対象は1日あたり50件を超えます。もちろん自組織に関係するのはその一部ですが、現場では対応が追いつかず、期限超過が常態化し、例外承認が積み上がる状態になりがちです。Series 01で扱った金融庁ガイドラインでも、脆弱性管理は防御の基本です。基本だからこそ、回らない運用は放置できません。
2. CVSSが測っているもの、測っていないもの
CVSSの仕様書は、基本評価(Base)のスコアを脆弱性そのものが持つ特性に基づく深刻度で、時間がたっても変わらないものと説明しています。そのうえで、利用者は自組織の状況に応じた脅威(Threat)と環境(Environmental)の評価を加え、リスク評価に使うよう求めています。
つまりBaseスコアは、「この脆弱性が悪用されたらどれほど深刻か」を示しますが、「自組織で、いま悪用されそうか」は示しません。ところが実務では、公開されたBaseスコアをそのまま優先順位に使うことがほとんどです。
次の2件を比べてみます。
項目 | 脆弱性A | 脆弱性C |
|---|---|---|
CVSS(Base) | 9.8(Critical) | 8.1(High) |
対象 | 社内の検証用サーバ | インターネットに公開したVPN機器 |
悪用の実績 | 確認されていない | 攻撃での悪用が確認済み |
侵害時の影響 | 検証データのみ | 社内ネットワーク全体への入口 |
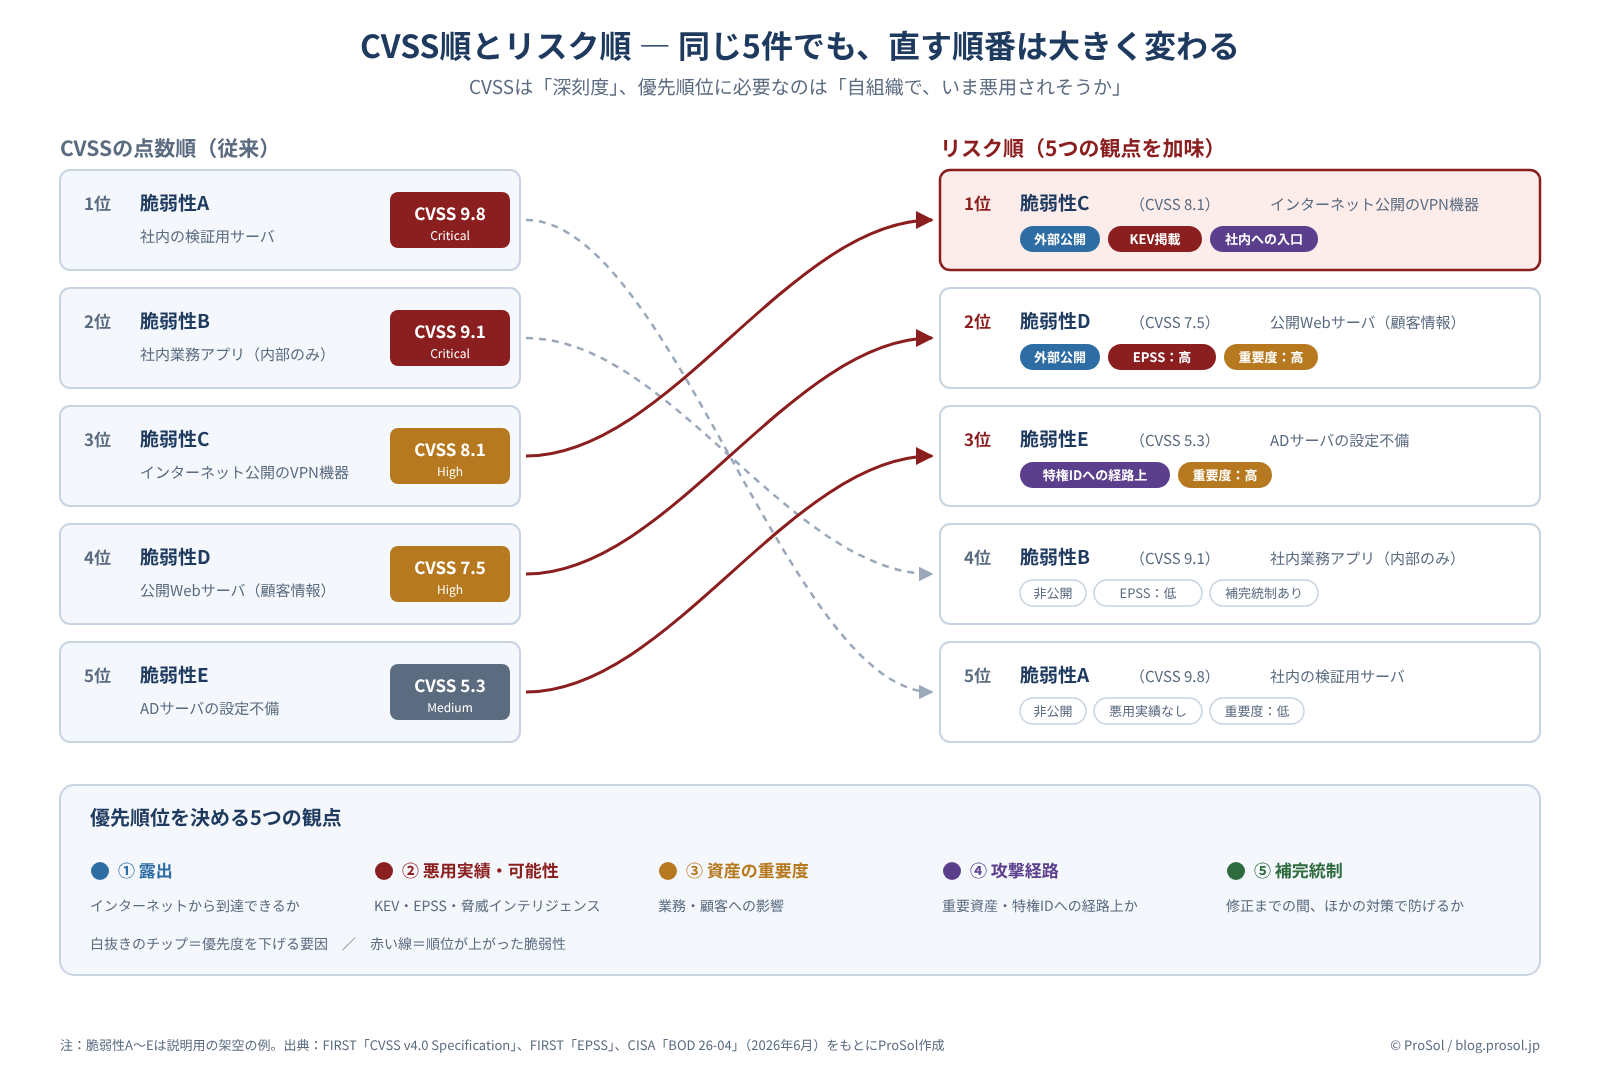
CVSSの順ではAが先です。しかし、先に直すべきなのは明らかにCです(図1の例と同じ)。Series 03で見たとおり、外部公開された機器の脆弱性は、侵入の起点として繰り返し使われています。
3. 優先順位を決める5つの観点
図1 CVSS順とリスク順 ― 同じ5件でも順位は大きく入れ替わる(© ProSol)
観点 | 問い | 主な情報源 |
|---|---|---|
① 露出 | インターネットから到達できるか | 外部公開資産の一覧、ASM |
② 悪用実績・可能性 | 実際に攻撃で使われているか、使われそうか | CISA KEV、EPSS、脅威インテリジェンス |
③ 資産の重要度 | 侵害されると業務・顧客にどう影響するか | 資産台帳、重要業務の一覧 |
④ 攻撃経路 | 重要資産や特権IDへの経路上にあるか | Attack Path分析、ID構成 |
⑤ 補完統制 | 修正までの間、ほかの対策で防げるか | WAF・IPS、ネットワーク分離、MFA |
②のKEV(Known Exploited Vulnerabilities)は、米CISAが「攻撃での悪用が確認された脆弱性」を公開しているカタログです。EPSSはFIRSTが提供する指標で、今後30日間に悪用される確率を毎日推定しています。どちらも無料で使えます。
4. 米国政府も「点数順」から転換した
CISAは2021年11月の拘束的運用指令BOD 22-01で、連邦機関にKEV掲載の脆弱性を期限内に修正するよう義務付けました。点数ではなく「悪用されているか」を基準にした点が画期的でした。
さらにCISAは2026年6月、BOD 22-01を廃止し、新たにBOD 26-04「リスクに基づくセキュリティ更新の優先順位付け」を出しました。修正の期限は、次の4つの組み合わせで決まります。
- 外部から到達できるか
- KEVに掲載されているか
- 攻撃者が悪用を自動化できるか
- 悪用されたとき、システムをどこまで制御されるか
この4つにCVSSの点数は含まれていません。米連邦機関向けの指令ですが、露出と悪用の実態で優先順位を決めるという考え方は、金融機関の運用にもそのまま参考になります。
5. 現場で陥りやすい3つの落とし穴
- 台帳にない資産は、そもそもスキャンされない:部門が独自に契約したクラウドや、グループ会社の公開サーバが抜け落ちます。次回扱うASM(外部攻撃対象領域管理)の出番です。
- MediumやLowを後回しにし続ける:単体では低評価でも、組み合わせると特権IDへの経路になることがあります。Series 03第3回のAttack Pathの考え方が有効です。
- 「パッチ適用率」だけをKPIにする:適用率95%でも、残る5%にインターネット公開の重要機器が含まれていれば意味がありません。第3回で、経営に説明できる指標を扱います。
見直しチェックリスト(8項目)
- 対応期限をCVSSの点数だけで決めていないか
- インターネットに公開している資産を、網羅的に把握しているか
- KEVへの掲載を確認し、優先対応する手順があるか
- EPSSなど、悪用の可能性を示す指標を参照しているか
- 資産台帳に、業務上の重要度を記録しているか
- 特権IDや重要資産への経路上にある脆弱性を特定しているか
- 修正できない期間の補完統制を、例外承認の条件にしているか
- 期限超過と例外承認の件数を、経営に報告しているか
まとめ
CVSSは脆弱性の深刻度を示す共通の物差しとして有用です。しかし、それは自組織のリスクそのものではありません。件数が増え続けるなかで「点数の高い順」を続けると、現場は疲弊し、本当に危ない1件が埋もれます。
次回は、ASM、脅威インテリジェンス、ID構成、Attack Pathを組み合わせて、「実際に侵害につながる露出」を評価する方法を扱います。
主要出典
- Jerry Gamblin「2025 CVE Data Review」(2026年1月)
- FIRST「CVSS v4.0 Specification Document」
- FIRST「Exploit Prediction Scoring System(EPSS)」
- CISA「BOD 22-01: Reducing the Significant Risk of Known Exploited Vulnerabilities」(2021年11月、廃止済み)
- CISA「BOD 26-04: Prioritizing Security Updates Based on Risk」(2026年6月)
本記事は公開情報に基づく一般的な解説です。CVEの件数は集計方法や時点によって異なります。対応期限や優先順位の基準は、各機関の環境とリスクに応じて設定してください。