副題:任せる仕事、支援させる仕事、人が決める仕事
想定読者:CISO、SOC責任者、AI推進、CSIRT
第1回ではアラート過多の構造を、第2回では検知を育てるDetection Engineeringを扱いました。最終回の本稿では、もう1つの鍵である生成AIとAIエージェントを取り上げます。AIはSOCのどの仕事を任せられ、どこから先は人間が決めるべきなのか。その境界を整理します。
1. AI SOCの現在地
米国を中心にセキュリティ責任者282名を対象とした2025年の調査では、55%のチームがすでにAIアシスタントをアラートの判定や調査に本番利用していました。まだ使っていないチームの60%も、1年以内にAIを使ったSOC製品を評価する予定です。用途の上位は、アラートの判定(67%)、検知の調整(65%)、脅威ハンティング(64%)でした。
一方で、導入をためらう理由として、データのプライバシー、既存システムとの連携の難しさ、判断の根拠を説明できるかが挙がっています。
ここで押さえておきたいのは、本シリーズの立場です。AIはSOCの人員を減らす道具ではなく、人を判断に集中させる道具です。
2. 6つの業務領域で、AIにできること
領域 | AIにできること | 人の役割 |
|---|---|---|
アラートの要約 | 関連するログ、資産情報、ユーザー情報を集めて要約する | 要約の内容を確認する |
調査の支援 | 関連イベントの収集、過去の事例との比較、判定案の提示 | 判定を決める |
脅威情報の整理 | レポートの要約、侵害の痕跡(IOC)の抽出、ATT&CKへの対応付け | 自組織への影響と優先度を判断する |
クエリの生成 | 自然言語からSIEMのクエリや検知ルールの案を作る | レビューし、第2回のテストを通す |
ケース管理 | 対応記録、報告書の下書き、交代時の引き継ぎ資料 | 内容を承認する |
自動対応 | 端末の隔離、アカウントの停止、通信の遮断 | 影響に応じて事前に承認する |
3. 自動化の境界は3段階で決める
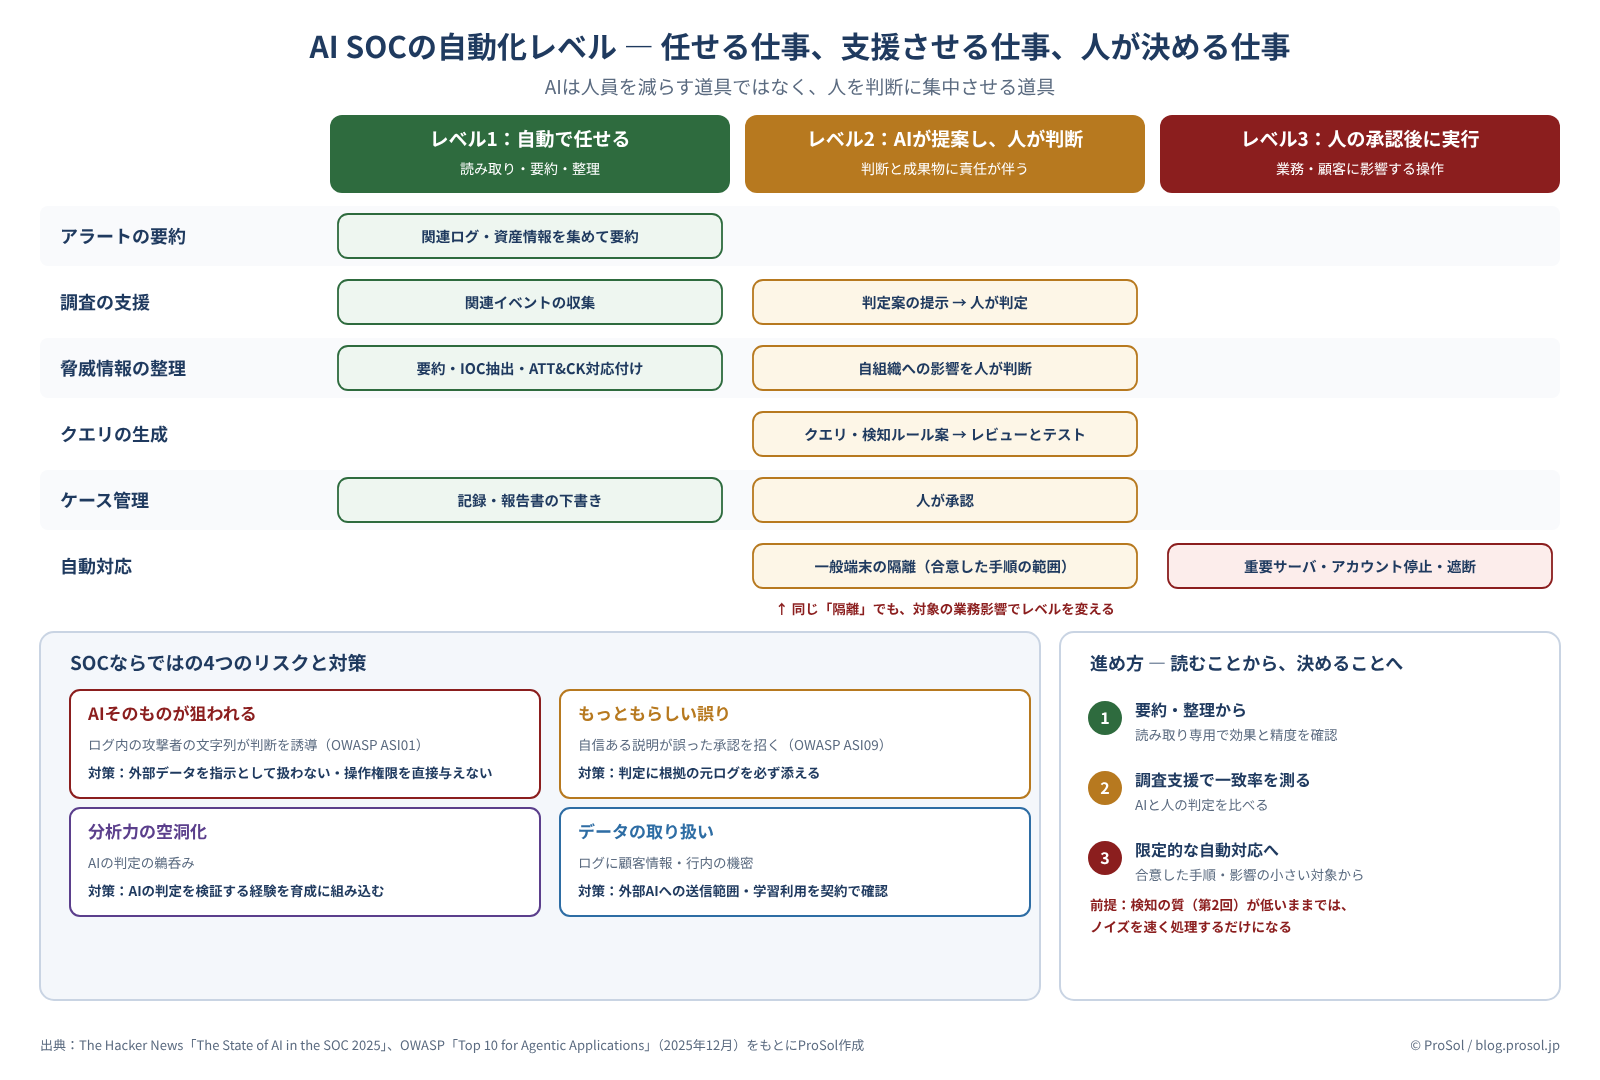
図1 AI SOCの自動化レベル ― 任せる・支援させる・人が決める(© ProSol)
レベル | 考え方 | 対象の例 |
|---|---|---|
レベル1:自動で任せる | 読み取り・要約・整理。誤っても業務に影響しない | アラートの要約、情報収集、脅威情報の整理、記録の下書き |
レベル2:AIが提案し、人が判断する | 判断や成果物の品質に責任が伴う | 判定案、クエリや検知ルールの案、優先度の提案 |
レベル3:人の承認後に実行する | 業務や顧客に影響する操作 | サーバの隔離、アカウントの停止、通信の遮断 |
同じ「端末の隔離」でも、一般の業務端末と勘定系のサーバでは影響がまったく違います。事前に合意した手順書(プレイブック)の範囲で、影響の小さい対象に限って自動化し、重要なシステムへの操作は人が承認する。Series 05第2回で扱った「影響度に応じた承認」と同じ考え方です。
4. SOCならではの4つのリスク
① AIそのものが狙われる
SOCが扱うログやメールには、攻撃者が書いた文字列がそのまま含まれます。そこに隠された指示が、AIの判断を誘導するおそれがあります。OWASPのAIエージェント向けTop 10は、隠れた指示でAIの目的が乗っ取られるリスクを第1位(Agent Goal Hijack)に挙げています。外部のデータを「指示」として扱わない設計と、AIに対応操作の権限を直接与えない設計が欠かせません。
② もっともらしい誤り
同じTop 10は、自信に満ちた説明が人を誤った承認に導くリスク(Human-Agent Trust Exploitation)も挙げています。AIの判定には根拠となる元のログを必ず添え、人が確かめられるようにします。
③ 分析力の空洞化
若手の分析者がAIの判定をそのまま受け入れるようになると、AIが誤ったときに気付ける人がいなくなります。AIの判定を検証する経験そのものを、育成に組み込みます。
④ データの取り扱い
ログには顧客情報や行内の機密が含まれます。外部のAIサービスに送ってよいデータの範囲、保存や学習への利用の有無を、契約と設定で確認します。金融庁が2026年3月に改訂したAIディスカッションペーパーも、金融機関のAI活用におけるリスク管理とガバナンスを論点としています。
なお、AIの導入は新たなノイズ源にもなります。Cloud Security Allianceの2026年9月の報告では、ある企業群のデータでAIに関連するアラートが2026年2〜6月に685%増えた一方、確認された実際の攻撃は0.02%でした。AIツールの正規の利用を、検知の側でも見分けられるよう調整が必要です。
5. 効果は「人の時間がどう変わったか」で測る
- 判定までの時間:アラートから対応要否の判断までが短くなったか
- 未調査のアラートの割合:第1回で見た「見られないアラート」が減ったか
- AIと人の判定の一致率:レベル2をどこまで信頼できるか
- 誤った自動対応の件数:レベル3の範囲を広げてよいか
- 高度な業務に使えた時間:ハンティングや検知の改善に、分析者の時間が回ったか
6. 進め方 ― 読むことから、決めることへ
- 要約と整理から始める:読み取りだけの用途で、効果と精度を確かめる
- 調査支援で一致率を測る:AIの判定案と人の判定を比べ、信頼できる範囲を見極める
- 限定的な自動対応へ進む:合意したプレイブックの範囲で、影響の小さい対象から
前提は、第2回のDetection Engineeringです。検知の質が低いままAIを入れても、ノイズを速く処理するだけになります。
まとめ
AIに任せられるのは、集める、まとめる、案を出すといった仕事です。何が危ないかを決め、業務を止める判断をするのは人です。この境界を3段階で明確にし、根拠を確かめられる仕組みと、AI自体を守る設計を組み合わせることで、AIはSOCの強力な味方になります。
Series 09では、アラート過多の構造、Detection Engineering、AIによる自動化の境界の3つを扱いました。検知の質を上げ、定型の仕事をAIに任せ、人は判断に集中する。それが次世代SOCの姿です。
主要出典
- The Hacker News「The State of AI in the SOC 2025」(2025年9月、セキュリティ責任者282名の調査)
- Cloud Security Alliance「AI Adoption Is Flooding the SOC With Noise」(2026年9月)
- OWASP GenAI Security Project「OWASP Top 10 for Agentic Applications」(2025年12月)
- 金融庁「AIディスカッションペーパー(第1.1版)」(2026年3月)
本記事は公開情報に基づく一般的な解説です。調査の数値は各調査の対象・方法に基づくもので、ベンダーが関与した調査を含みます。自動化の範囲は、各機関の業務とリスクに応じて設定してください。