副題:人を増やしても解決しない4つの構造
想定読者:SOCマネージャ、CISO、CSIRT、セキュリティ運用担当
SIEMを導入し、EDRを入れ、24時間の監視体制も整えた。それでも、SOCの現場は毎日のアラート処理に追われ、本当に危ない兆候を見逃していないか不安を抱えている。多くの組織に共通する姿です。本稿では、従来型SOCがアラート過多から抜け出せない構造的な理由を整理し、何を変えるべきかを考えます。
1. 見られないアラートは、検知していないのと同じ
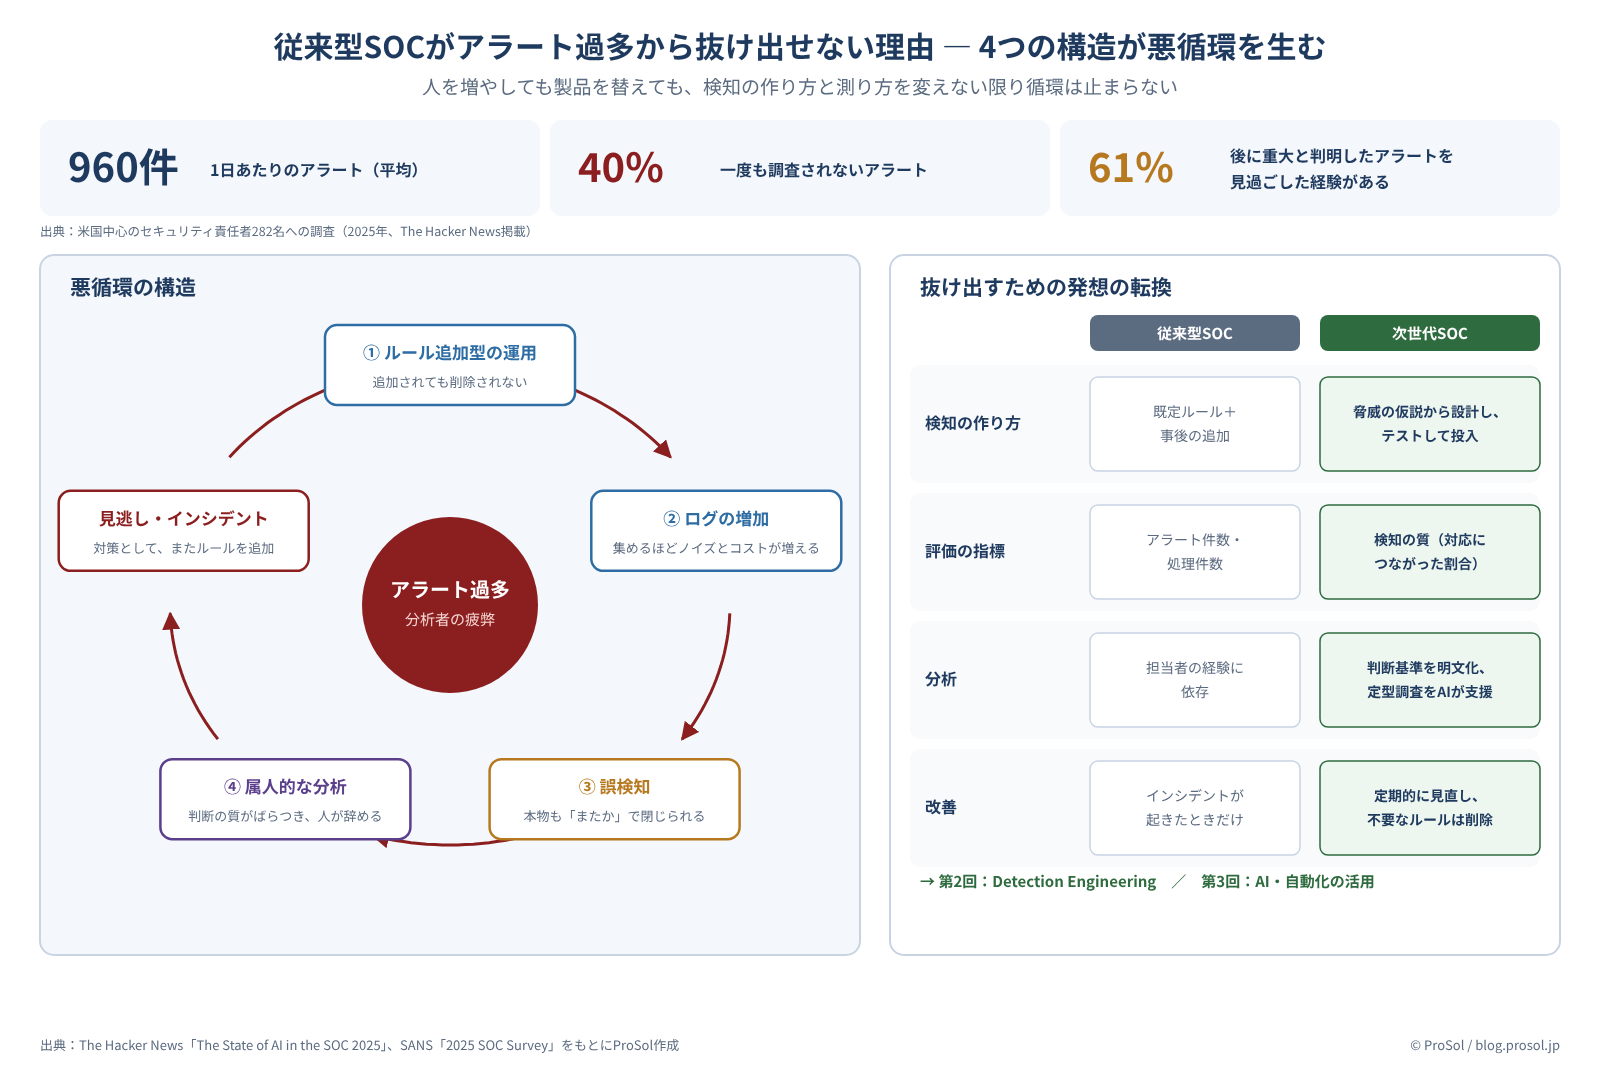
米国を中心にセキュリティ責任者282名を対象とした2025年の調査では、組織が受け取るアラートは1日平均960件にのぼりました。そのうち40%は人手や時間の不足で一度も調査されず、61%のチームが「後に重大なインシデントだと判明したアラートを見過ごした経験がある」と答えています。
SANSの2025年の調査でも、60%を超える回答者が誤検知に「頻繁に」または「非常に頻繁に」直面しており、「非常に頻繁に」の割合は前年の13%から20%に増えました。
アラートが出ても、誰も見なければ検知していないのと同じです。2013年の米小売大手Targetの大規模な情報漏えいでも、米上院の報告書は、攻撃を防ぐ機会を何度も逃していたと指摘しています。
2. アラート過多を生む4つの構造
図1 アラート過多の悪循環と、抜け出すための発想の転換(© ProSol)
① ルール追加型の運用
インシデントが起きるたび、監査で指摘されるたびに、検知ルールが追加されます。しかし、不要になったルールが削除されることはほとんどありません。数年たつと、誰が何のために作ったのかわからないルールが大量に残ります。
② ログの増加
クラウド、SaaS、ID基盤と、ログを出すシステムは増え続けています。「とりあえず全部集める」方針はコストとノイズを増やす一方、本当に必要なログが取れていないことも珍しくありません。Series 07第3回で扱った「可視性の穴」です。
③ 誤検知
製品の既定ルールを自組織の環境に合わせて調整しないまま使うと、正常な業務の動きがアラートになります。誤検知が多いと、本物のアラートも「またいつもの誤検知だろう」と閉じられるようになります。
④ 属人的な分析
アラートを見て「危ないかどうか」を判断する基準が、担当者の経験に頼っています。手順書は古く、夜間や交代のたびに判断の質がばらつきます。SANSの2025年SOC調査でも、熟練した人材の不足がSOCの最大の課題に挙げられ、62%が「優秀な人材を引き留める取り組みが不十分」と答えています。
この4つは連鎖します。ルールとログが増えてアラートが増え、誤検知が分析者を疲弊させ、判断が属人化し、人が辞め、見逃しが起きる。そして見逃しへの対策として、またルールが追加されるのです。
3. 「人を増やす」「製品を替える」では抜け出せない
- 人を増やす:採用は難しく、増やしてもアラートは増え続けます。悪循環の速度が少し落ちるだけです。
- SIEMや製品を入れ替える:ルールを棚卸しせずに移行すれば、ノイズもそのまま新しい製品に移ります。
- 監視を外部に委託する:一次判定は委託できても、自組織の業務とシステムを知ったうえでの最終判断は社内に残ります。委託先が出すアラートの質を評価する力も必要です。
攻撃側は速くなっています。MandiantのM-Trends 2026によれば、侵入から発見までの期間は中央値で14日でした。アラートの山に埋もれている時間は、攻撃者に与える時間です。
4. 抜け出すための発想の転換
観点 | 従来型SOC | 次世代SOC |
|---|---|---|
検知の作り方 | 製品の既定ルールと、事後の追加 | 脅威の仮説から設計し、テストしてから投入する |
評価の指標 | アラート件数、処理件数 | 検知の質(対応につながった割合、ルールごとの誤検知数) |
分析 | 担当者の経験に依存 | 判断基準を明文化し、定型の調査をAIや自動化が支援する |
改善 | インシデントが起きたときだけ | ルールを定期的に見直し、不要なものは削除する |
鍵は2つです。1つは、検知を「製品の機能」ではなく設計し、テストし、改善し続ける成果物として扱うこと。これがDetection Engineeringです。もう1つは、定型の判定や調査をAIや自動化に任せ、人が判断に集中できるようにすることです。
自己診断チェックリスト(8項目)
- 検知ルールの数と、それぞれの作成目的・作成者を把握しているか
- 過去1年に、不要なルールを削除したか
- ルールごとの誤検知の件数を測っているか
- 調査されずに閉じられたアラートの割合を把握しているか
- 重要業務を守るために必要なログが取れているか確認したか
- アラートの判断基準が文書化され、新任者も同じ判断ができるか
- SOCの評価指標が、処理件数ではなく検知の質になっているか
- 委託先SOCのアラートの質を、自組織で評価しているか
まとめ
アラート過多は、分析者の努力不足ではなく運用の構造が生む問題です。ルールを足し続け、ログを集め続け、誤検知を放置し、判断を個人に頼る限り、人を増やしても製品を替えても悪循環は続きます。必要なのは、検知の作り方と測り方そのものを変えることです。
次回は、検知を設計・テスト・改善し続けるDetection Engineeringのライフサイクルを扱います。
主要出典
- The Hacker News「The State of AI in the SOC 2025」(2025年9月、セキュリティ責任者282名の調査)
- SANS Institute「SANS 2025 SOC Survey」(2025年7月)
- Stamus Networks「What the 2025 SANS Detection & Response Survey Reveals」(2025年12月)
- 米上院商業委員会「A "Kill Chain" Analysis of the 2013 Target Data Breach」(2014年3月)
- Google Cloud(Mandiant)「M-Trends 2026」(2026年3月)
本記事は公開情報に基づく一般的な解説です。調査の数値は各調査の対象・方法に基づくものであり、ベンダーが関与した調査を含みます。