副題:6つの典型リスクとコントロール
想定読者:クラウドセキュリティ担当、IAM担当、SOC、システム設計者
第1回では、クラウドに移してもデータ、ID、アクセス管理の責任は利用者に残ることを見ました。本稿では、その「残る責任」の領域で実際に何が起きているのかを確認し、典型的なリスクと、それを抑えるコントロールを整理します。
1. 事例:基盤は破られていないのに、165組織が影響を受けた
2024年6月、MandiantはクラウドデータサービスSnowflakeの利用企業を狙った攻撃キャンペーンを報告しました。データの窃取と恐喝の対象として、約165の組織に通知が行われています。
注目すべきは原因です。Mandiantの調査では、Snowflake自体の環境が侵害された証拠は見つかっていません。攻撃者が使ったのは、利用者側の正規の認証情報でした。
- 認証情報は、Snowflakeとは無関係の端末に感染した情報窃取型マルウェアから盗まれていた
- 被害を受けたアカウントでは、多要素認証が設定されていなかった
- 盗まれた認証情報の中には、2020年11月にさかのぼるものもあり、何年も変更されないまま有効だった
- 信頼できる場所からの接続だけを許可する設定がされていなかった
どれも、第1回で見た「利用者に残る責任」の領域です。
2. 脅威の上位はID・設定・API
Cloud Security Allianceが2024年8月に公表した「Top Threats to Cloud Computing 2024」でも、上位を占めたのは利用者側の管理に関わる項目でした。
順位 | 脅威 |
|---|---|
1位 | 設定ミスと不十分な変更管理(前回3位) |
2位 | IDとアクセス管理(IAM)(前回1位) |
3位 | 安全でないインターフェース・API(前回2位) |
8位 | システムの脆弱性(前回7位) |
システムの脆弱性は8位です。クラウドでは、ソフトウェアの欠陥より、使い方の誤りが事故を生むことがわかります。
3. 6つの典型リスクとコントロール
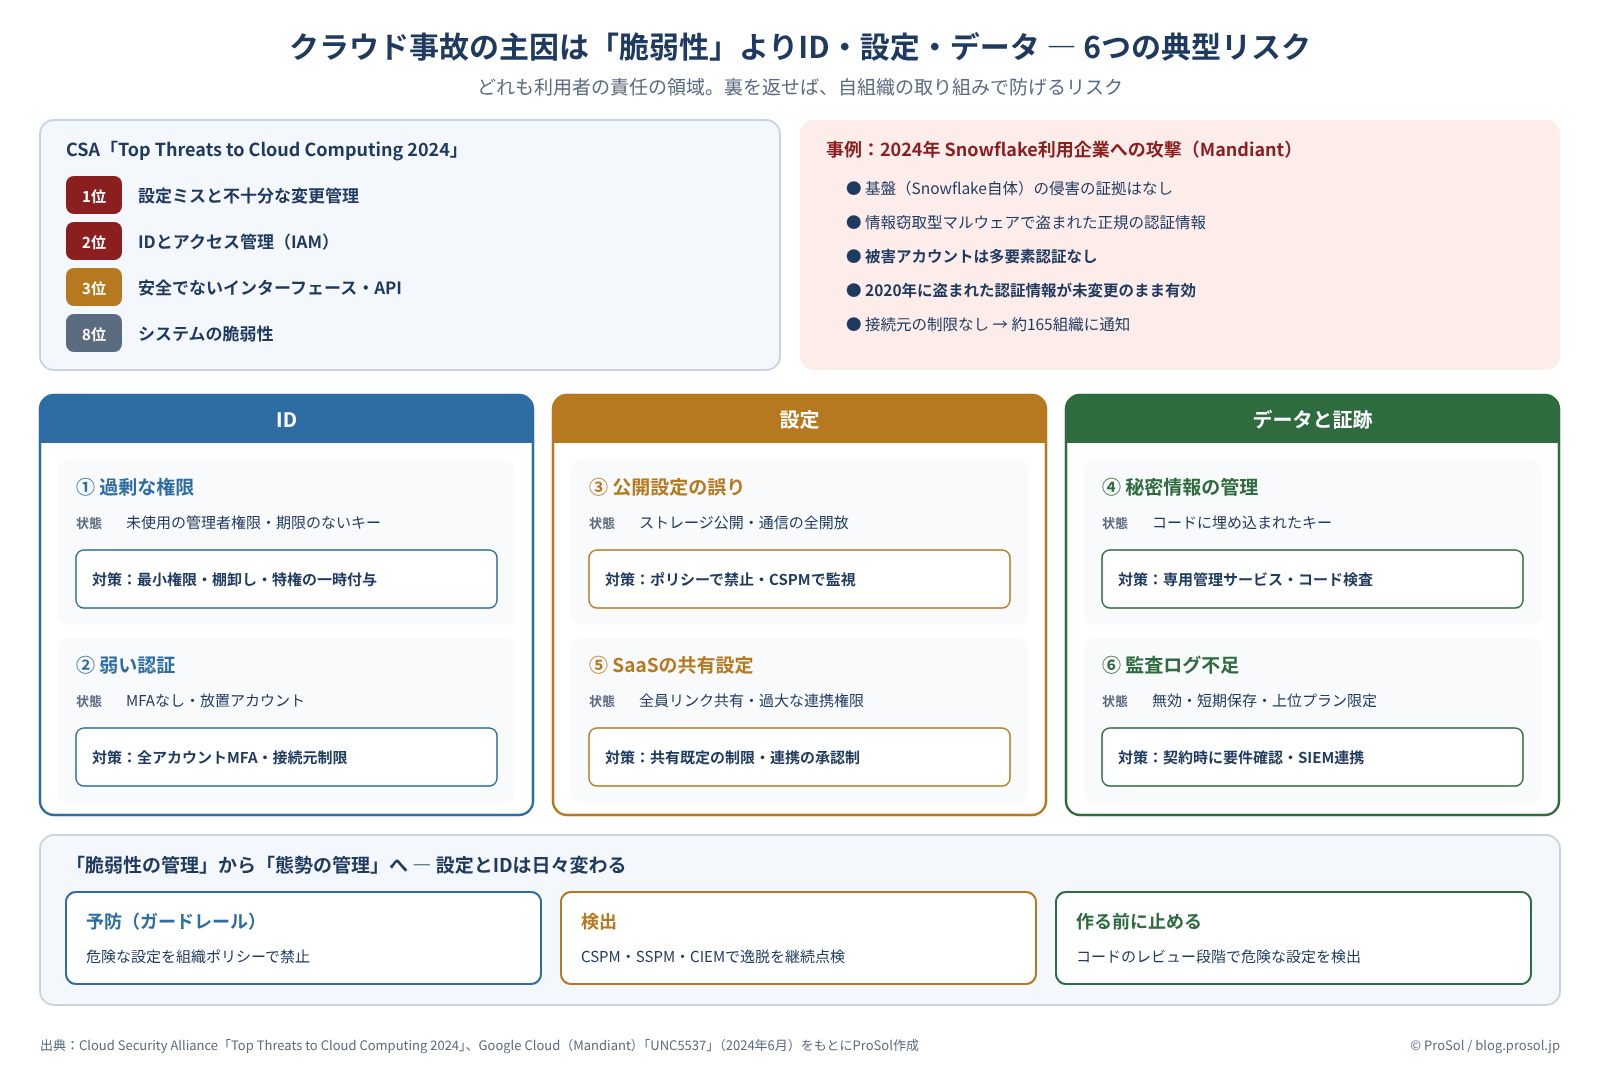
図1 クラウドの6つの典型リスクと、予防・検出のコントロール(© ProSol)
リスク | 典型的な状態 | 主なコントロール |
|---|---|---|
① 過剰な権限 | 使っていない管理者権限、期限のないアクセスキー | 最小権限、定期的な棚卸し、特権の一時付与 |
② 弱い認証 | 多要素認証なし、退職者やサービス用アカウントの放置 | 全アカウントの多要素認証、接続元の制限、条件付きアクセス |
③ 公開設定の誤り | ストレージの一般公開、通信制御の全開放 | 組織ポリシーで禁止、設定の継続監視 |
④ 秘密情報の管理 | コードや設定ファイルに埋め込まれたパスワードやキー | 秘密情報の専用管理サービス、コードの検査、定期的な更新 |
⑤ SaaSの共有設定 | 「リンクを知っている全員」での共有、外部ゲスト、連携アプリへの過大な権限 | 外部共有の既定値を制限、連携アプリの承認制、SaaS設定の監視 |
⑥ 監査ログ不足 | ログが無効、保存期間が短い、上位プランでしか取れない | 契約時にログ要件を確認、SIEMへの連携 |
①と②はID、③と⑤は設定、④と⑥はデータと証跡の領域です。とくに①と②は、Series 03で扱ったID攻撃と同じ構図です。クラウドの管理者アカウントは、オンプレミスのドメイン管理者と同じ重さで守る必要があります。
4. 「脆弱性の管理」から「態勢の管理」へ
クラウドの設定やIDは、日々の開発や運用で変わり続けます。年1回の診断では追いつきません。必要なのは、あるべき状態から外れていないかを継続的に点検する態勢の管理です。
- 予防(ガードレール):ストレージの公開や、特定地域以外へのリソース作成を、組織全体のポリシーで禁止する
- 検出:クラウドの設定(CSPM)、SaaSの設定(SSPM)、権限(CIEM)を点検するツールで、逸脱を継続的に見つける
- 作る前に止める:インフラをコードで管理している場合は、レビューの段階で危険な設定を検出する
金融庁のガイドラインも、クラウド利用時の基本的な対応事項として、情報公開等の設定にミスがないか確認すること、サービス仕様が変わる際に影響を確認することを求めています。監視については、責任分界に応じてクラウドサービスも対象に含めるよう求めています。
5. どこから手を付けるか
- 管理者・特権アカウント:多要素認証の徹底と、不要な権限の削除を最初に行う
- 外部に公開されているもの:ストレージ、API、共有リンクを洗い出す(Series 06の露出管理と同じ考え方)
- 顧客データを持つもの:アクセスできる人と経路を絞り、ログを確実に取る
見直しチェックリスト(8項目)
- クラウドとSaaSのすべてのアカウントで多要素認証を有効にしているか
- 管理者権限を持つアカウントを定期的に棚卸ししているか
- 期限のないアクセスキーや、使われていないアカウントを削除しているか
- 重要なサービスで、接続元を信頼できる場所に限定しているか
- ストレージなどの一般公開を、組織のポリシーで禁止しているか
- コードや設定ファイルにパスワードやキーが含まれていないか検査しているか
- SaaSの外部共有と連携アプリを、承認制で管理しているか
- 必要な監査ログが取得され、SOCで監視されているか
まとめ
クラウドの事故は、基盤の高度な脆弱性よりも、多要素認証のないアカウント、開きっぱなしの設定、管理されていない秘密情報から起きています。どれも利用者の責任の領域であり、裏を返せば、自組織の取り組みで防げるリスクです。
次回は、自組織では防げないリスク、つまりクラウド事業者の大規模障害、特定事業者への集中、撤退(Exit)をどう管理するかを扱います。
主要出典
- Cloud Security Alliance「Top Threats to Cloud Computing 2024」(2024年8月)
- Google Cloud(Mandiant)「UNC5537 Targets Snowflake Customer Instances for Data Theft and Extortion」(2024年6月)
- 金融庁「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月)
本記事は公開情報に基づく一般的な解説です。事例は公表された調査報告に基づくもので、特定の事業者や製品の安全性を評価するものではありません。