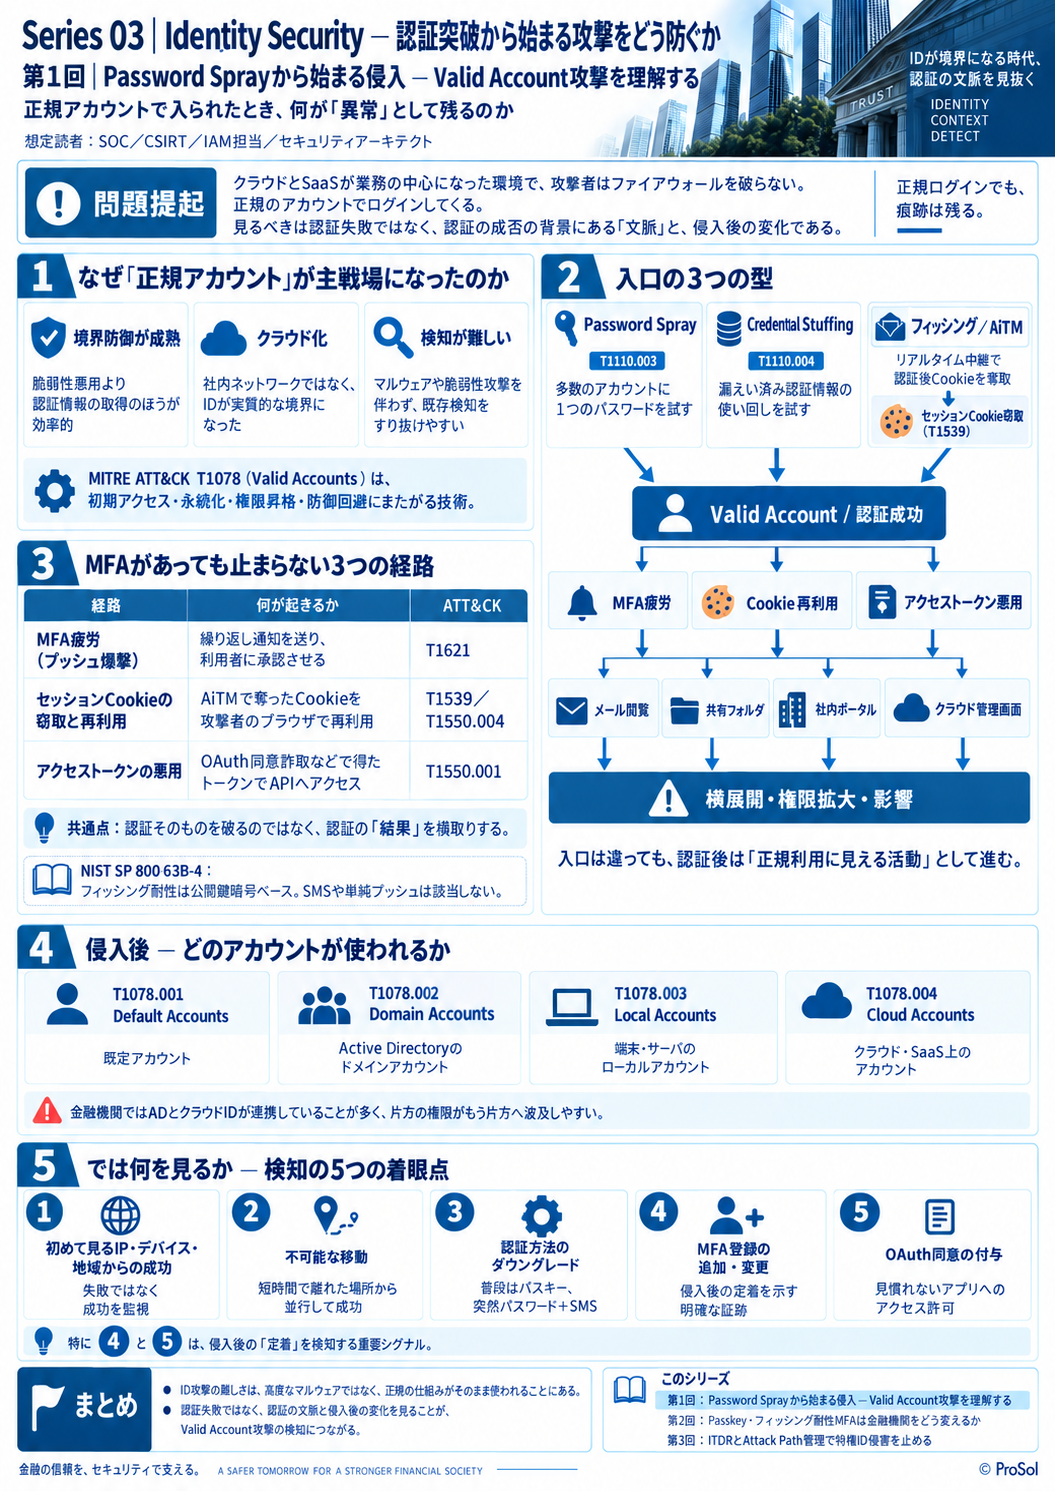
副題:正規アカウントで入られたとき、何が「異常」として残るのか
想定読者:SOC、CSIRT、IAM担当、セキュリティアーキテクト
侵入検知の議論は、長らく「境界を破られたかどうか」を中心に組み立てられてきました。しかしクラウドとSaaSが業務の中心になった環境で、攻撃者はファイアウォールを破りません。正規のアカウントでログインしてきます。
本稿では、その一連の動きをMITRE ATT&CKの技術に対応づけながら整理し、検知が難しい理由と、それでも痕跡が出る場所を確認します。
1. なぜ「正規アカウント」が主戦場になったのか
理由は3つあります。
第一に、境界防御が成熟したことです。外部公開サーバの脆弱性を突くより、認証情報を手に入れるほうが投資対効果が高くなりました。
第二に、業務がクラウドへ移ったことです。社内ネットワークにいなくても、認証さえ通れば業務システムに到達できます。ネットワーク境界ではなくIDが実質的な境界になりました。
第三に、正規アカウントでの活動は検知が難しいことです。マルウェアも脆弱性攻撃も使わないため、既存の検知ロジックの多くをすり抜けます。
MITRE ATT&CKがT1078(Valid Accounts)を、初期アクセス・永続化・権限昇格・防御回避という4つのタクティクスにまたがる技術として位置づけているのは、この性質を反映しています。1つの手口が攻撃の全段階で使えてしまうということです。
2. 入口の3つの型
型1:Password Spray(T1110.003)
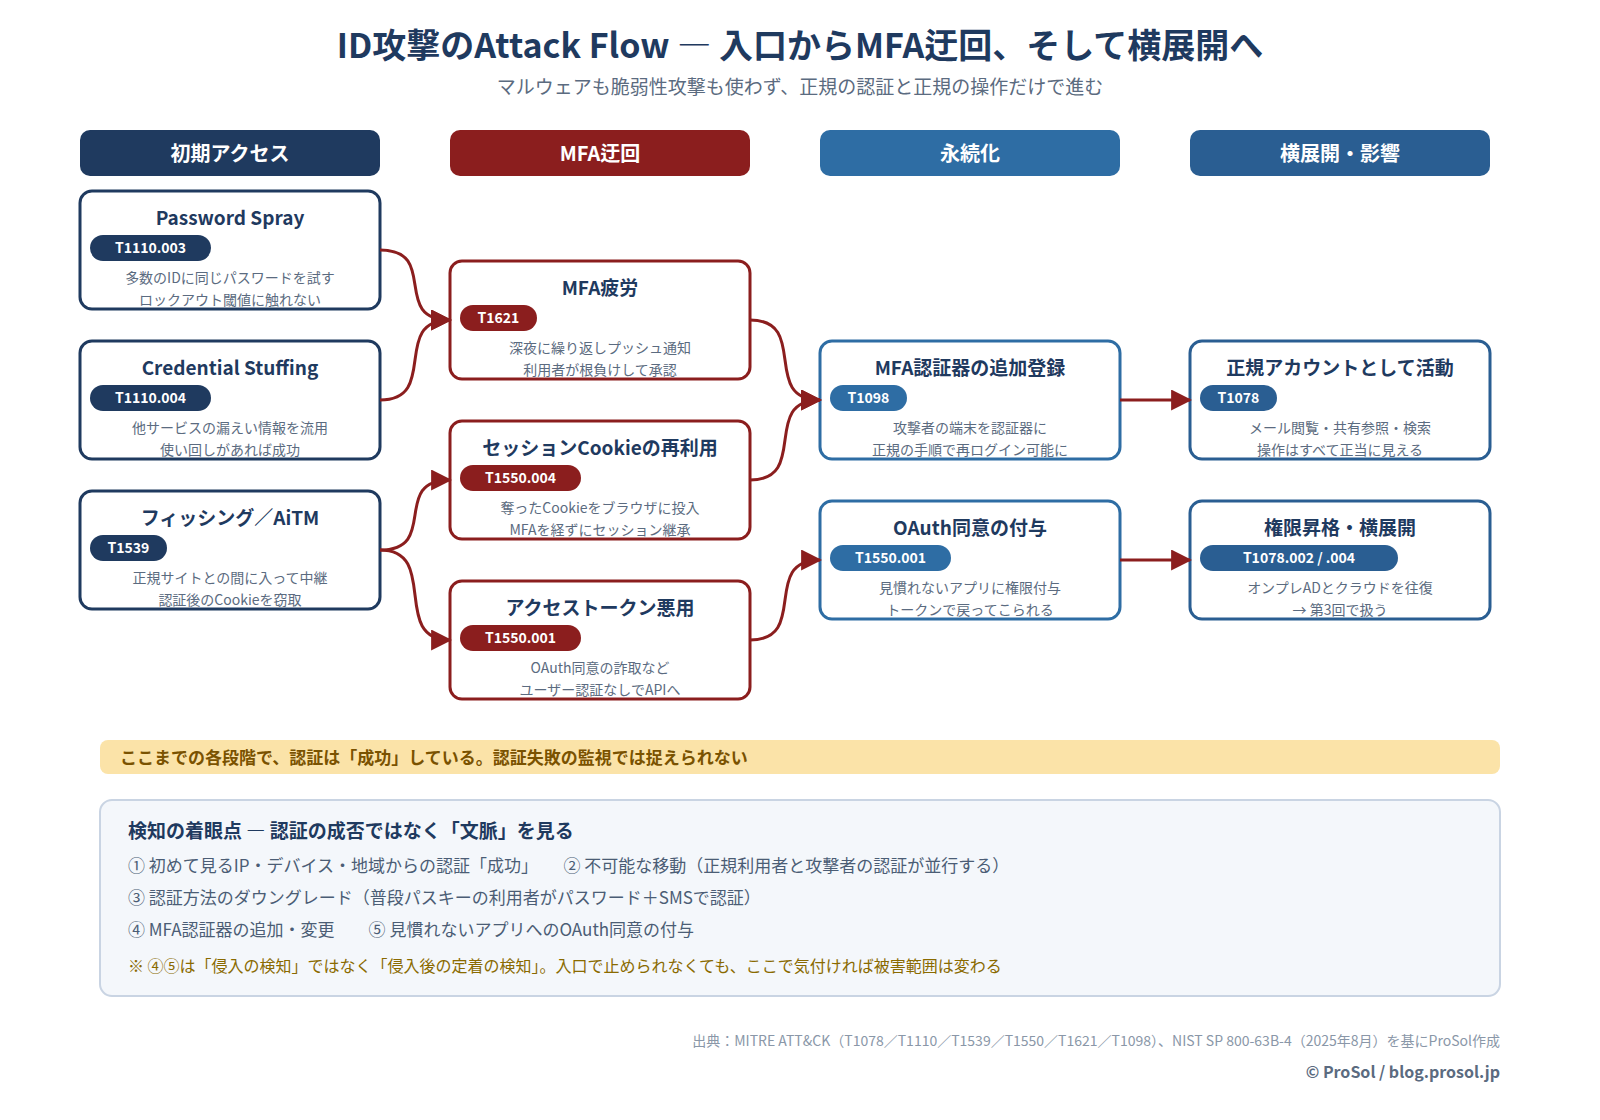
1つのアカウントに多数のパスワードを試すのではなく、多数のアカウントに1つのパスワードを試す手口です。アカウントロックアウトの閾値に引っかからないため、従来のロックアウト監視では検知されません。
試されるのは、組織名や年号を含む推測しやすい文字列です。「Bank2026!」のような、複雑性要件を満たしつつ推測しやすいパスワードが標的になります。皮肉なことに、大文字・小文字・数字・記号を混ぜさせる旧来の構成規則が、この種の推測しやすさを生んでいます。
型2:Credential Stuffing(T1110.004)
他サービスの漏えいで流通している認証情報の組み合わせを、そのまま試す手口です。使い回しがあれば成功します。攻撃者から見れば、パスワードを推測する必要すらありません。
型3:フィッシングとAiTM
近年の中心はこちらです。従来のフィッシングが「IDとパスワードを入力させる」ものだったのに対し、AiTM(Adversary-in-the-Middle)型は、攻撃者のサーバが正規サイトとの間に入ってリアルタイムで中継します。
利用者は本物のログイン画面を見て、本物のMFAプロンプトに応答します。認証は成功します。そして攻撃者は、認証後に発行されたセッションCookieを手に入れます(T1539 Steal Web Session Cookie)。
3. MFAがあっても止まらない3つの経路
「MFAを入れたから大丈夫」という前提は、次の3つで崩れます。
経路 | 何が起きるか | ATT&CK |
|---|---|---|
MFA疲労(プッシュ爆撃) | 認証情報を入手した攻撃者が深夜に繰り返しプッシュ通知を送り、利用者が根負けして承認する | T1621 |
セッションCookieの窃取と再利用 | AiTMで奪った認証済みCookieを攻撃者のブラウザに読み込ませ、MFAを経ずにセッションを引き継ぐ | T1539/T1550.004 |
アクセストークンの悪用 | OAuth同意の詐取などで得たアプリケーションのアクセストークンを使い、ユーザー認証を伴わずにAPIへアクセスする | T1550.001 |
共通しているのは、認証そのものを突破するのではなく、認証の結果を横取りするという点です。ここが第2回で扱う「フィッシング耐性」の話につながります。NIST SP 800-63B-4(2025年8月最終版)は、フィッシング耐性のある認証を「公開鍵暗号に基づき、検証者を限定した署名付きアサーションを生成するもの」と定義しています。逆に言えば、SMSやプッシュ通知はこの条件を満たしません。
4. 侵入後 ― 正規アカウントだから痕跡が残りにくい
アカウントを手に入れた攻撃者は、そのアカウントの権限で通常の操作を行います。メールを読み、共有フォルダを開き、社内ポータルを検索する。すべて正規の操作です。
T1078には4つのサブテクニックがあり、攻撃者がどの領域のアカウントを使っているかを整理できます。
- T1078.001 Default Accounts:初期設定のまま残された既定アカウント
- T1078.002 Domain Accounts:Active Directoryのドメインアカウント
- T1078.003 Local Accounts:端末やサーバのローカルアカウント
- T1078.004 Cloud Accounts:クラウド・SaaS上のアカウント
金融機関の環境ではオンプレミスのActive Directoryとクラウド側のIDが連携していることが多く、片方で得た権限がもう片方に波及する構造になっています。この経路の問題は第3回で扱います。
5. では何を見るか ― 検知の5つの着眼点
正規の認証が成功している以上、「認証失敗」を見ていても遅すぎます。見るべきは、認証の成否ではなく認証の文脈です。
- 初めて見るIPアドレス・デバイス・地域からの成功:失敗ではなく成功を対象にする。特に管理者権限を持つアカウントについて
- 不可能な移動:短時間で地理的に離れた場所からの認証成功。セッションCookie窃取では、正規利用者と攻撃者の認証が並行して観測される
- 認証方法のダウングレード:普段パスキーで認証している利用者が、突然パスワード+SMSで認証している
- MFA登録の追加・変更:攻撃者が永続化のために自分のデバイスをMFA認証器として登録する。これは侵害後の最も一般的な行動の一つで、かつ明確な証跡が残る
- OAuth同意の付与:見慣れないアプリケーションへのアクセス許可。トークンさえあればMFAを経ずに戻ってこられるため、攻撃者にとって価値が高い
4番目と5番目は、侵入の検知ではなく侵入後の定着の検知です。入口で止められなくても、ここで気付ければ被害の範囲は変わります。
まとめ ― このシリーズで扱うこと
ID攻撃の難しさは、使われる技術が高度だからではなく、正規の仕組みがそのまま使われるところにあります。認証は成功し、操作は正当で、ログは正常に見えます。
- 第1回(本稿):Password Sprayから始まる侵入 ― Valid Account攻撃を理解する
- 第2回:Passkey・フィッシング耐性MFAは金融機関をどう変えるか
- 第3回:ITDRとAttack Path管理で特権ID侵害を止める
次回は、認証の結果を横取りされない仕組み ― フィッシング耐性のある認証方式の使い分けを、NIST SP 800-63-4を手がかりに整理します。
主要出典
- MITRE ATT&CK「T1078 Valid Accounts」
- MITRE ATT&CK「T1110 Brute Force」(T1110.003 Password Spraying/T1110.004 Credential Stuffing)
- MITRE ATT&CK「T1621 Multi-Factor Authentication Request Generation」
- MITRE ATT&CK「T1550 Use Alternate Authentication Material」(T1550.001 Application Access Token/T1550.004 Web Session Cookie)
- NIST SP 800-63B-4「Digital Identity Guidelines: Authentication and Authenticator Management」(2025年8月26日)
本記事は公開情報に基づく一般的な解説です。攻撃手法と標準の更新に応じて定期的に見直します