副題:見つけた穴を閉じるまでを1サイクルにする
想定読者:CISO、CSIRT、BCP/BCM担当、経営層、内部監査
第2回で、重要な業務の耐性度から逆算して復旧を設計しました。しかし計画は、試すまでは仮説にすぎません。バックアップは本当にクリーンか。復元に何時間かかるのか。代替運用は耐性度の期限内に立ち上がるのか。答えは演習の中でしか得られません。
金融庁が主催する業界横断演習「Delta Wall」は、2025年10月の実施で10回目を迎え、参加は過去最多の177先(予定)に広がりました。演習に参加することは、もはや珍しくありません。問われているのは「参加したか」ではなく「演習で見つけた穴を閉じたか」です。
1. 演習の目的は「成功させること」ではない
よくある失敗は、演習が計画どおりに進むことを確認する場になってしまうことです。シナリオは計画の範囲内に収まり、参加者は手順書をなぞり、報告書は「概ね良好」で締めくくられる。これでは、本番で崩れる箇所は何も見つかりません。
演習の目的は、計画の前提を壊し、どこで崩れるかを見つけることです。穴が見つからなかった演習は、成功ではなくシナリオが甘かった可能性を疑うべきです。
2. 4種類の演習を組み合わせる
1種類の演習だけでは、確かめられる範囲が限られます。目的の異なる4種類を組み合わせます。
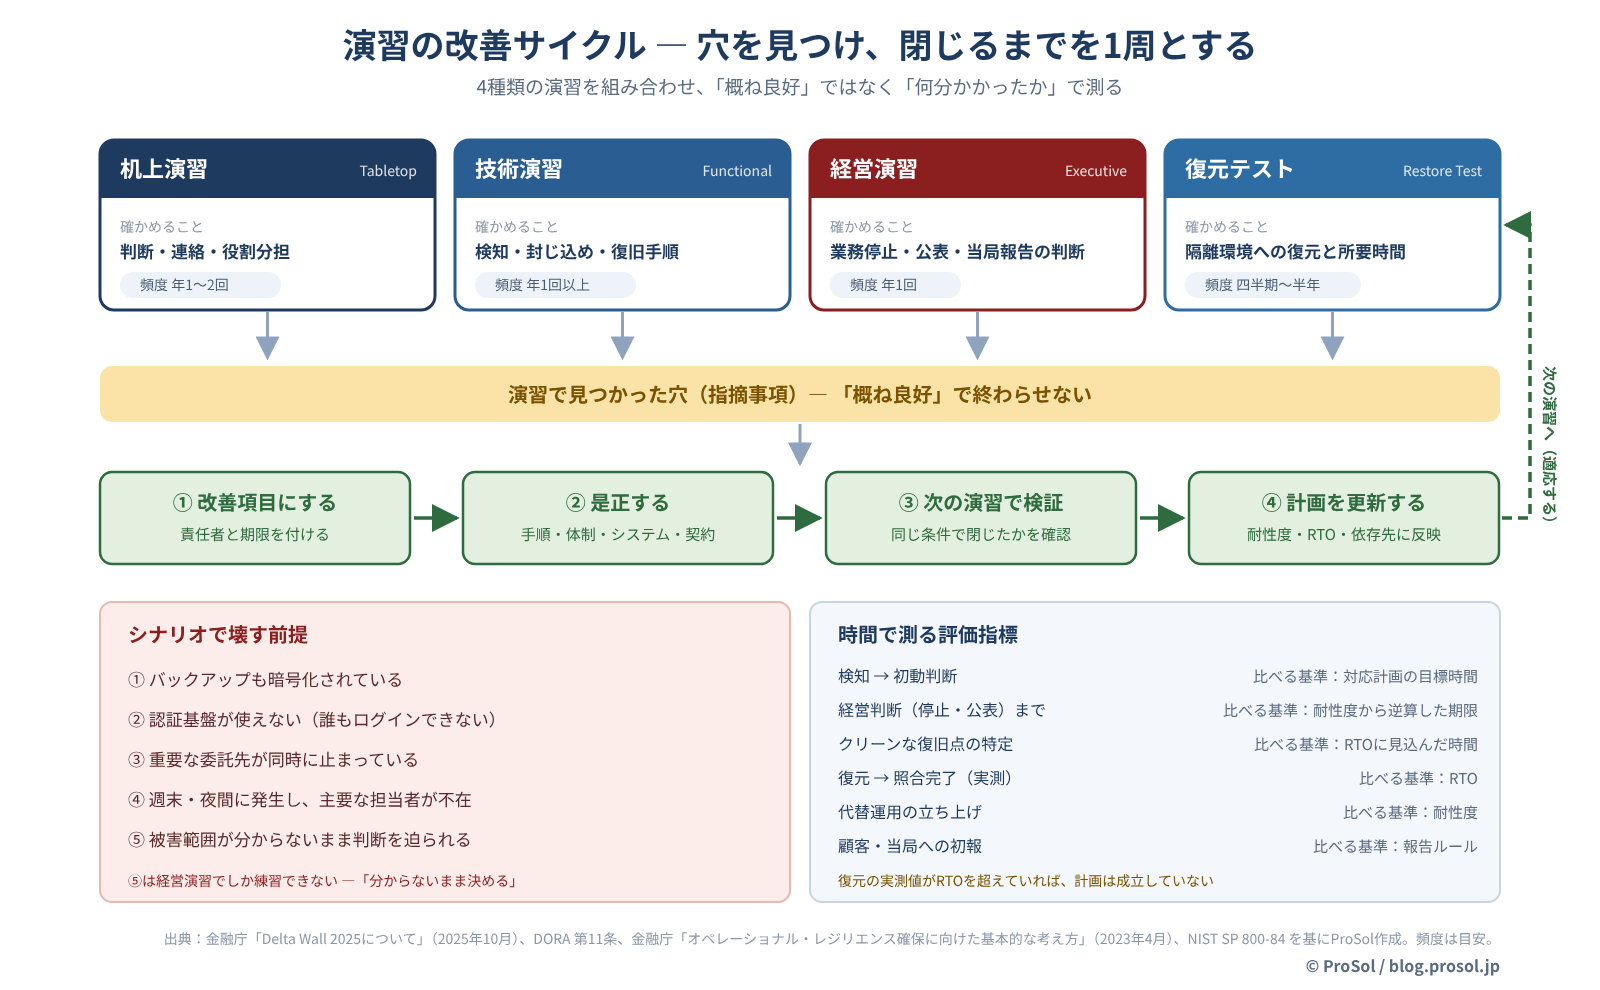
種類 | 何を確かめるか | 主な参加者 | 頻度の目安 |
|---|---|---|---|
机上演習(Tabletop) | 判断の手順、連絡経路、役割分担が機能するか | CSIRT、業務部門、広報、リスク管理 | 年1〜2回 |
技術演習 | 検知・封じ込め・復旧の手順が実際のシステムで動くか | IT部門、SOC、主要委託先 | 年1回以上 |
経営演習 | 業務停止、公表、顧客対応、当局報告の意思決定ができるか | 経営陣、CISO、CRO | 年1回 |
バックアップ復元テスト | クリーンな世代から隔離環境に戻せるか、実際に何時間かかるか | IT部門、業務部門 | 四半期〜半年ごと |
見落とされやすいのは最後の2つです。経営演習がなければ、「業務を止めるか」「いつ公表するか」という判断が当日に初めて経営に上がります。復元テストがなければ、RTOは実測されないまま机上の数字として残ります。
欧州のDORAは第11条で、重要な機能を支えるICTシステムの事業継続計画と対応・復旧計画を少なくとも年1回、また実質的な変更があったときにテストし、その中にサイバー攻撃のシナリオと、本番基盤からバックアップ・冗長設備への切替えを含めるよう求めています。日本の金融機関に直接適用される法令ではありませんが、頻度と範囲の目安になります。
図1 演習の改善サイクル ― 4種類の演習で穴を見つけ、閉じるまでを1周とする(© ProSol)
3. シナリオは「前提を壊す」ように作る
第2回で見たとおり、サイバー事象では復旧計画の前提が崩れます。シナリオには、その崩れ方を意図的に組み込みます。
- バックアップも暗号化されている:直近の世代が使えないとき、どの世代まで遡れるか、どう判定するか
- 認証基盤が使えない:ID基盤が侵害され、誰もログインできない状態からどう立ち上げるか
- 重要な委託先が同時に止まっている:自社の手順が委託先の稼働を前提にしていないか
- 週末・夜間に発生し、主要な担当者が不在:判断権限の代行と連絡手段が機能するか
- 被害範囲が分からないまま判断を迫られる:不完全な情報で業務停止や公表を決められるか
5つ目が最も重要です。実際のインシデントでは、全体像が見えるまで待っていると耐性度を超えます。分からないまま決める練習は、経営演習でしかできません。
Delta Wall 2025も、業態ごとのシステム構成を踏まえたシナリオで、攻撃の調査、初動、顧客対応、復旧までの業務継続態勢を検証する構成をとっています。
4. 「できたか」ではなく「何分かかったか」で測る
演習の評価が「対応できた/できなかった」の二択では、改善の優先順位がつきません。時間で測ります。
指標 | 比べる基準 |
|---|---|
検知から初動判断(封じ込め・エスカレーション)までの時間 | 対応計画で定めた目標時間 |
業務停止・公表など経営判断までの時間 | 耐性度の期限から逆算した判断期限 |
クリーンな復旧点の特定にかかった時間 | RTOに見込んだ時間 |
復元から照合完了までの実測時間 | RTO |
代替運用が立ち上がるまでの時間 | 耐性度 |
顧客・当局への初報までの時間 | 社内規程・報告ルール |
復元テストの実測値がRTOを超えていれば、それは計画が成立していないという事実です。RTOを延ばすのか、復元の仕組みに投資するのか、代替運用で耐性度を守るのか。この判断材料を経営に届けることが、演習のもう一つの成果です。
5. 演習の価値は、終わったあとに決まる
Delta Wall 2025でも、演習後の事後評価が重視されています。個別機関への改善策のフィードバックや、対応が不十分だった項目についての自己分析が求められています。業界全体で、演習を「やって終わり」にしない方向に舵が切られています。
自社の演習も同じです。次の4つを1サイクルとして回します。
- 改善項目にする:指摘ごとに責任者と期限を付ける。「課題として認識」で止めない
- 是正する:手順・体制・システム・契約のどれを直すのかを明確にする
- 次の演習で検証する:同じ穴が閉じたかを、同じ条件で確かめる
- 計画を更新する:結果を耐性度・RTO・依存先の目標に反映し、経営に報告する
4番目は、第1回で触れた「適応する」能力そのものです。演習は検証の手段であると同時に、組織を前回より強い状態に変えるための仕組みでもあります。
演習設計チェックリスト(10項目)
- 机上・技術・経営・復元テストの4種類を年間計画に入れているか
- 経営陣が参加する演習を年1回以上行っているか
- バックアップを隔離環境に復元し、所要時間を実測しているか
- シナリオに、バックアップ汚染と認証基盤の停止を含めているか
- 重要な委託先が同時に止まる状況を想定しているか
- 担当者不在・夜間休日の条件で判断権限の代行を確かめたか
- 評価を「時間」で測り、耐性度・RTOと比べているか
- 指摘を責任者・期限付きの改善項目にしているか
- 前回の指摘が閉じたかを次の演習で検証しているか
- 演習結果を耐性度・RTOの見直しと経営報告に反映しているか
シリーズのまとめ
3回にわたり、サイバーセキュリティからサイバーレジリエンスへの視点の移し方を扱いました。第1回で「止まったときに何が起きるか」という問いを立て、第2回で重要な業務の耐性度から復旧を逆算し、第3回で演習による検証と改善を扱いました。
防御を固めることも、復旧を設計することも、それ自体はゴールではありません。止まっても耐性度の範囲で業務を続けられることを、演習で確かめ続けること。それが、顧客と市場に対して金融機関が示せる最も確かな説明だと考えています。
主要出典
- 金融庁「金融業界横断的なサイバーセキュリティ演習(Delta Wall 2025)について」(2025年10月)
- 金融庁「アクセスFSA」2025年10月号
- 欧州連合「デジタル・オペレーショナル・レジリエンス法(DORA、規則(EU)2022/2554)」第11条
- 金融庁「オペレーショナル・レジリエンス確保に向けた基本的な考え方」(ディスカッション・ペーパー、2023年4月)
- NIST SP 800-84「Guide to Test, Training, and Exercise Programs for IT Plans and Capabilities」(2006年9月)
本記事は公開情報に基づく一般的な解説です。頻度の目安は一例であり、各機関の規模やリスク特性に応じて設定してください。