副題:審査から停止までを1つの管理サイクルにする
想定読者:CISO、CRO、AIガバナンス委員会、モデルリスク管理部門、内部監査
第1回ではAIエージェントが「実行」のリスクを持ち込むことを、第2回では個々のエージェントに組み込む6つの統制を見てきました。最終回の本稿では、これらを組織として回し続ける仕組み、つまりガバナンスモデルを設計します。
1. なぜ「導入時の審査」だけでは足りないのか
多くの金融機関では、生成AIの導入をPoCごとの個別承認で進めてきました。しかしAIエージェントは、導入した後に中身が変わります。基盤モデルの更新、ツールの追加、参照データの拡大、利用部門の拡大。どれも、導入時の審査の前提を崩しうる変更です。
必要なのは、一度きりの審査ではなく、台帳に載せて、分類し、審査し、監視し、変更のたびに見直すサイクルです。
ゼロから作る必要はありません。金融庁が2021年11月に公表した「モデル・リスク管理に関する原則」は、ガバナンス、モデルの特定・インベントリ・リスク格付、開発、承認、継続モニタリング、検証、ベンダー・モデル、内部監査の8原則で構成されています。主な対象は大手行等ですが、考え方は他の金融機関にも応用できます。エージェントもこの管理サイクルに載せるのが、金融機関にとって最も現実的な出発点です。NIST AI RMFやISO/IEC 42001も、同じくライフサイクル全体での管理を求めています。
2. ガバナンスモデルの全体像
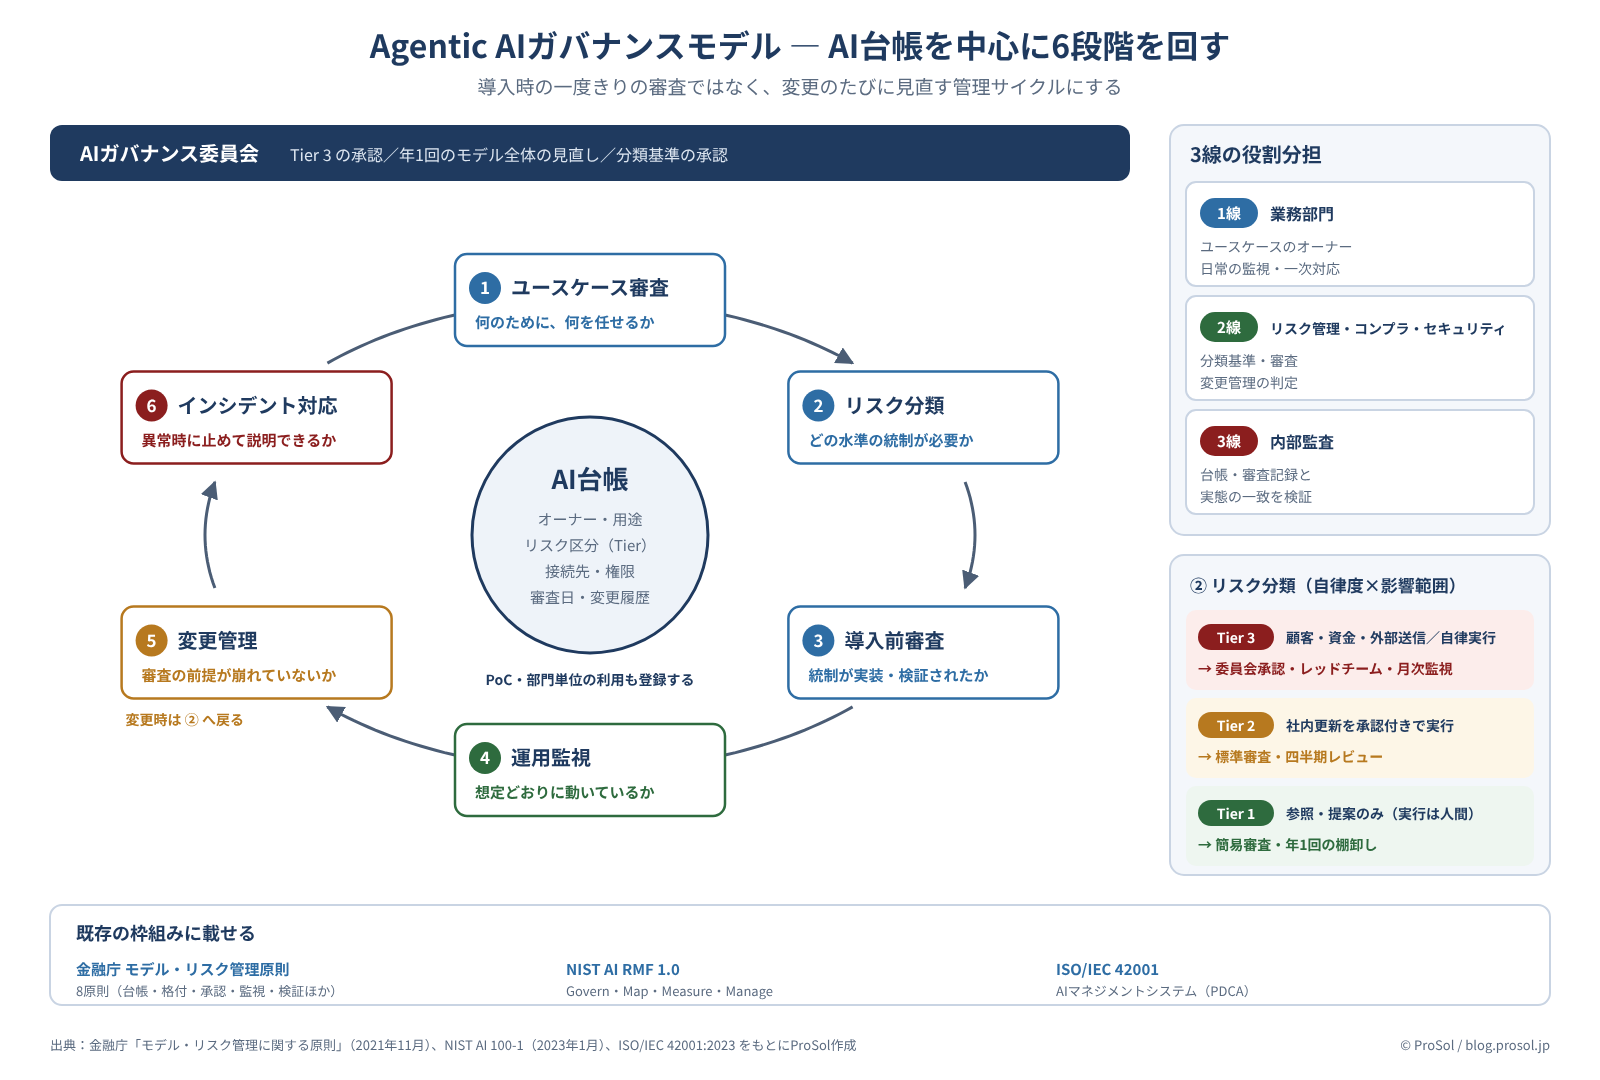
図1 Agentic AIガバナンスモデル ― AI台帳を中心に6段階を回す(© ProSol)
段階 | 答える問い | 主な担い手 |
|---|---|---|
① ユースケース審査 | 何のために、何を任せるのか | 業務部門(1線) |
② リスク分類 | どの水準の統制が必要か | リスク管理(2線) |
③ 導入前審査 | 第2回の統制が実装・検証されたか | 2線+セキュリティ |
④ 運用監視 | 想定どおりに動いているか | 1線+2線 |
⑤ 変更管理 | 変更で審査の前提が崩れていないか | 2線 |
⑥ インシデント対応 | 異常時に止めて、説明できるか | CSIRT+業務部門 |
中心に置くのはAI台帳です。PoCや部門単位の利用も含めて登録し、オーナー、リスク区分、接続先、権限、審査日を一元管理します。台帳に載っていないエージェントは、統制の対象外になってしまいます。
3. リスク分類 ― 審査の重さを決める
すべてのエージェントに同じ審査をかけると、審査が滞り、台帳の外での利用を招きます。分類は「自律度」と「影響範囲」の2軸で行います。
区分 | 目安 | 求める管理 |
|---|---|---|
Tier 1 | 参照・提案のみ。実行は人間 | 簡易審査、年1回の棚卸し |
Tier 2 | 社内システムの更新を承認付きで実行 | 標準審査、四半期ごとの監視レビュー |
Tier 3 | 顧客・資金・外部送信に影響、または自律実行 | 委員会承認、レッドチーム評価、月次の監視レビュー |
EUに拠点や顧客を持つ機関は、EU AI法も確認が必要です。個人の信用力評価や生命・医療保険の価格設定に使うAIは高リスクに分類されます。高リスクに関する義務の適用は、2026年7月に官報掲載された改正(Digital Omnibus)で2027年12月2日に延期されました。
4. 導入後に崩れやすい2つの段階
⑤ 変更管理 ― 再審査のトリガーを決めておく
次の変更があれば、リスク分類からやり直します。既存のシステム変更管理の手続きに、このトリガーを組み込むのが確実です。
- 基盤モデルやバージョンの変更
- ツールの追加、権限の拡大
- 参照データの範囲の拡大
- 利用部門・利用者の拡大
- ベンダー側の仕様変更(Series 02で扱った外部委託管理の対象)
④ 運用監視 ― 第2回の統制を指標にする
監視の材料は、第2回で設計した監査ログです。たとえば次の指標(KRI)を、Tierに応じた頻度でレビューします。
- 許可リスト外のツール呼び出しの拒否件数
- 承認依頼の件数と却下率(急増は形骸化の兆し)
- 外部送信の件数と宛先の変化
- 人間による出力の修正率
- 緊急停止の発動件数
5. 3線の役割分担
ユースケースのオーナーは業務部門(1線)です。リスク管理・コンプライアンス・セキュリティ(2線)は分類基準と審査を担い、内部監査(3線)は台帳と審査記録が実態と一致しているかを検証します。AIガバナンス委員会は、Tier 3の承認と年1回のモデル全体の見直しを担います。
6. 最初の90日の進め方
期間 | やること |
|---|---|
0〜30日 | PoCを含む既存のAI利用を台帳に登録し、主管部署を決める |
31〜60日 | リスク分類の基準と審査票を作り、Tier 3の候補を特定する |
61〜90日 | Tier 3から導入前審査と監視指標を適用し、再審査トリガーを変更管理に組み込む |
まとめ
AIエージェントのガバナンスは、新しい組織を作ることではありません。モデル・リスク管理や変更管理など、金融機関がすでに持つ仕組みにエージェントを載せることです。台帳に載せ、リスクで分類し、変更のたびに見直す。このサイクルが回って、第2回の統制は初めて組織の中で機能し続けます。
Series 05では、エージェントが持ち込むリスク、個々の統制、組織の管理モデルの3つを扱いました。AIの活用を止めるためではなく、安心して任せられる範囲を広げるためのガバナンスとして活用してください。
主要出典
- 金融庁「モデル・リスク管理に関する原則」(2021年11月)
- 金融庁「AIディスカッションペーパー(第1.1版)」(2026年3月3日)
- NIST AI 100-1「AI Risk Management Framework(AI RMF 1.0)」(2023年1月)
- ISO/IEC 42001:2023「Artificial intelligence — Management system」
- Regulation (EU) 2026/1744(Digital Omnibus on AI)(2026年7月)
本記事は公開情報に基づく一般的な解説であり、法的助言ではありません。リスク区分や監視頻度は一例です。各機関の業務、規模、規制環境に応じて設定してください。